


Determine Whether ZInfV-1 Applies to Your Business Preverite, ali ZInfV-1 velja za vaše podjetje
The first step is understanding your organisation’s legal status. Article 6 and Article 7 of ZInfV-1 establish the relevant criteria for identifying essential and important entities. Therefore, organisations should review their sector, company size and any applicable exceptions. Prvi korak je ugotoviti pravni status organizacije. 6. člen in 7. člen ZInfV-1 določata merila za opredelitev bistvenih in pomembnih subjektov. Zato naj organizacija preveri svojo dejavnost, velikost in morebitne izjeme.
In addition, Article 8 establishes self-registration obligations for covered entities. The Slovenian Information Security Authority (URSIV) provides guidance and an official registration process. Poleg tega 8. člen določa obveznost samoregistracije zavezancev. Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) zagotavlja navodila in uradni postopek registracije.
Before taking further action, businesses should document their applicability assessment and confirm which obligations apply. Pred nadaljnjimi ukrepi naj podjetje dokumentira presojo, ali je zavezanec, in potrdi, katere obveznosti zanj veljajo.
Assign Responsibilities and Involve Management Določite odgovornosti in vključite vodstvo
Cybersecurity compliance requires active management involvement. Under Article 20 , responsible management must approve the relevant cybersecurity measures and oversee their implementation. In addition, the law establishes training requirements for management, employees and administrators of information and communication systems. Skladnost z zahtevami kibernetske varnosti zahteva dejavno sodelovanje vodstva. V skladu z 20. členom morajo odgovorne osebe odobriti ustrezne varnostne ukrepe in nadzirati njihovo izvajanje. Poleg tega zakon določa zahteve glede usposabljanja vodstva, zaposlenih in skrbnikov informacijsko-komunikacijskih sistemov.
Consequently, organisations should define who is responsible for security decisions, risk assessments and implementing controls. As a result, clear ownership helps teams coordinate activities and maintain accountability. Zato naj organizacija določi odgovorne za varnostne odločitve, ocenjevanje tveganj in izvajanje ukrepov. Tako jasno določene odgovornosti ekipam pomagajo usklajevati dejavnosti in spremljati njihovo izvedbo.
In practice, Blue Octopus supports assigning responsibilities to users and tracking compliance requirements across different frameworks. It can also help organisations manage upcoming activities and reminders, including training renewals. V praksi Blue Octopus omogoča dodeljevanje odgovornosti uporabnikom in spremljanje zahtev skladnosti iz različnih okvirov. Pomaga lahko tudi pri načrtovanju prihodnjih dejavnosti in opomnikov, vključno s ponovnimi usposabljanji.
Create an Information Asset Inventory Pripravite popis informacijskih sredstev
Organisations cannot manage risks effectively without understanding which resources support their operations. Article 21 requires covered entities to maintain an updated inventory of relevant information and other assets, together with their responsible managers. Organizacije ne morejo učinkovito obvladovati tveganj, če ne poznajo sredstev, ki podpirajo njihovo poslovanje. 21. člen zavezancem nalaga vzdrževanje posodobljenega popisa informacijskih in drugih sredstev, skupaj z njihovimi upravljavci.
For example, the inventory may include business applications, databases, cloud services and critical information systems. Furthermore, documenting dependencies helps organisations understand how disruptions could affect connected resources. Popis lahko na primer vključuje poslovne aplikacije, podatkovne zbirke, storitve v oblaku in ključne informacijske sisteme. Dokumentiranje odvisnosti pa pomaga razumeti, kako bi prekinitve vplivale na povezana sredstva.
Blue Octopus supports this process through configurable information asset registers, ownership records, criticality classification and dependency mapping. Blue Octopus ta postopek podpira s prilagodljivimi registri informacijskih sredstev, evidencami lastnikov, razvrščanjem po kritičnosti in prikazom odvisnosti.
Conduct Risk Assessments and Business Impact Analysis Izvedite oceno tveganj in oceno vpliva na poslovanje
Once important assets have been identified, organisations should evaluate the risks affecting them. Article 21 requires documented risk analysis, including an assessment methodology and an acceptable level of risk. It also addresses business continuity documentation, including business impact analysis (BIA), recovery planning and incident response arrangements. Ko organizacija prepozna pomembna sredstva, naj oceni tveganja, ki jih ogrožajo. 21. člen zahteva dokumentirano analizo tveganj, vključno z metodologijo ocenjevanja in sprejemljivo ravnjo tveganja. Obravnava tudi dokumentacijo neprekinjenega poslovanja, vključno z oceno vpliva na poslovanje (BIA), načrtovanjem obnovitve in odzivanjem na incidente.
For example, a company should understand how the failure of a critical application could affect customer services or essential internal processes. Podjetje naj na primer preveri, kako bi izpad ključne aplikacije vplival na storitve za stranke ali bistvene notranje procese.
Blue Octopus supports structured risk assessments based on likelihood and impact. Its BIA functionality also helps teams identify important processes, document dependencies and define recovery objectives. Blue Octopus podpira strukturirano ocenjevanje tveganj na podlagi verjetnosti in vpliva. Funkcionalnost BIA ekipam pomaga prepoznati pomembne procese, dokumentirati odvisnosti in določiti cilje obnovitve.
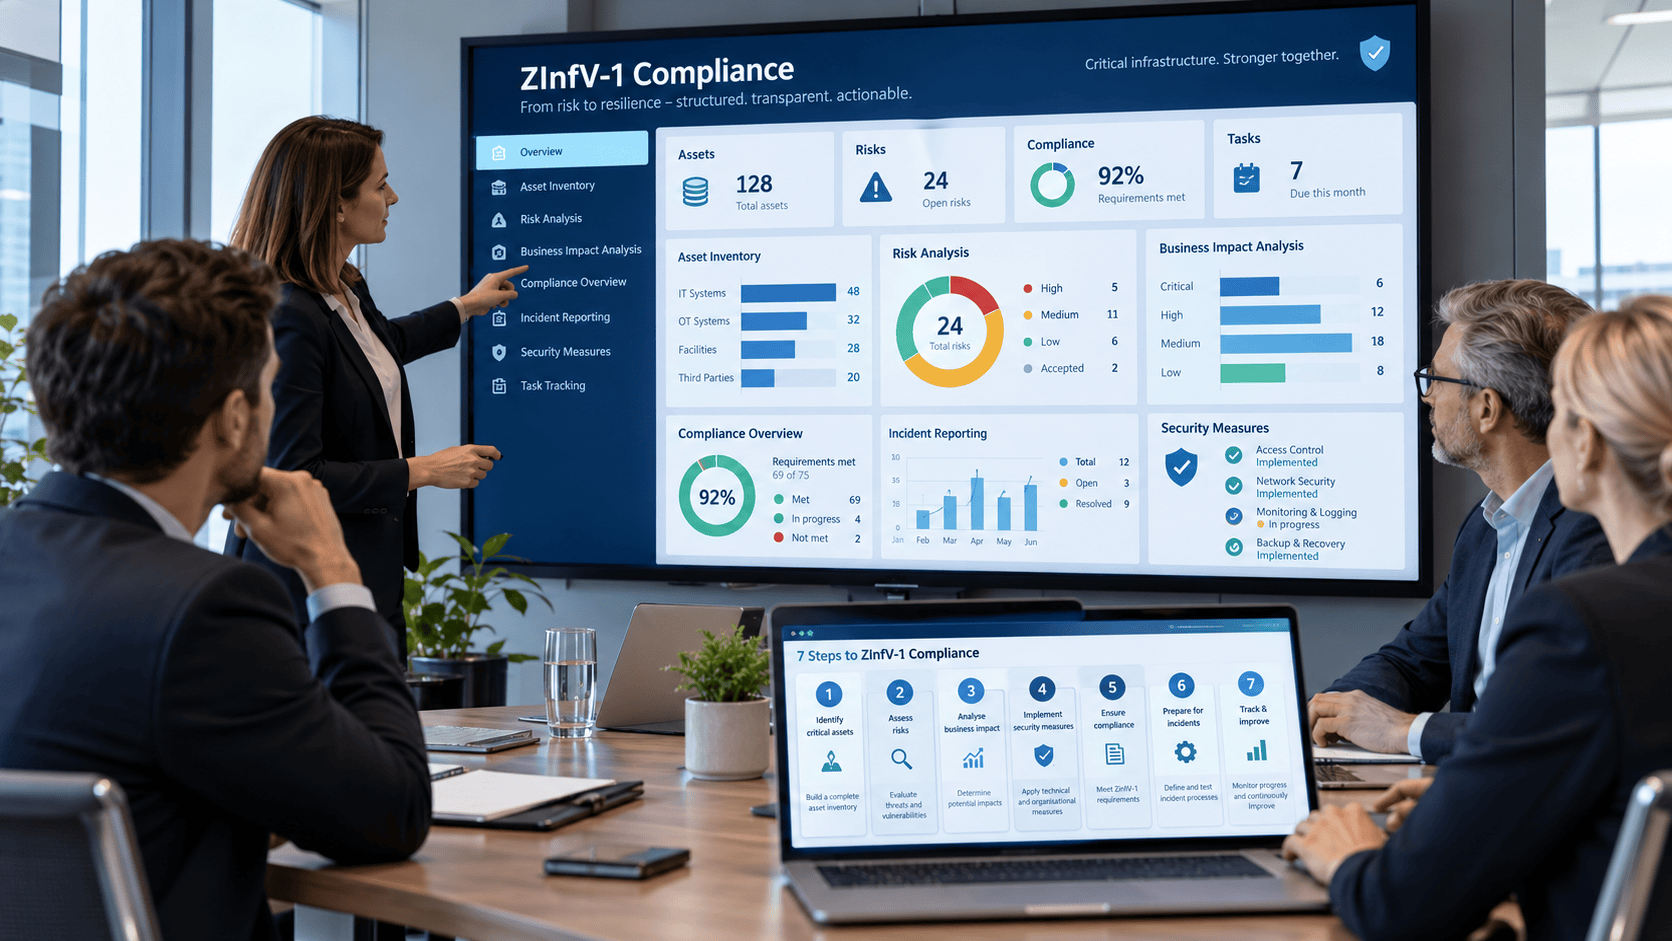
Implement Appropriate Security Measures Uvedite ustrezne varnostne ukrepe
Risk assessments should lead to practical improvements. Article 22 establishes requirements for technical, operational and organisational cybersecurity measures. For example, these include areas such as access management, vulnerability handling, backups, supplier security and incident prevention. Ocene tveganj naj vodijo do konkretnih izboljšav. 22. člen določa zahteve za tehnične, operativne in organizacijske ukrepe kibernetske varnosti. Mednje na primer sodijo upravljanje dostopa, obravnava ranljivosti, varnostne kopije, varnost dobaviteljev in preprečevanje incidentov.
For instance, an organisation may need to strengthen authentication, improve backup procedures or introduce additional supplier controls. However, the measures should reflect the organisation’s actual risks and legal responsibilities. Organizacija bo morda morala okrepiti avtentikacijo, izboljšati postopke varnostnega kopiranja ali uvesti dodatne kontrole za dobavitelje. Ukrepi pa naj odražajo njena dejanska tveganja in zakonske obveznosti.
Blue Octopus can help structure relevant requirements, document risks and organise mitigation activities. Nevertheless, organisations must implement technical protection through appropriate security tools and operational procedures. Blue Octopus lahko pomaga urediti zahteve, dokumentirati tveganja in organizirati dejavnosti za njihovo zmanjševanje. Organizacija pa mora tehnično zaščito izvajati z ustreznimi varnostnimi orodji in operativnimi postopki.
Establish Logging and Incident Reporting Procedures Vzpostavite beleženje dogodkov in postopke priglašanja incidentov
Effective cybersecurity management also requires preparation for security incidents. Article 24 addresses security event monitoring and logging. As a general requirement, relevant logs must be retained for at least six months, with longer retention where justified or otherwise required. Učinkovito upravljanje kibernetske varnosti zahteva tudi pripravo na varnostne incidente. 24. člen obravnava spremljanje in beleženje varnostnih dogodkov. Splošna zahteva je hramba ustreznih dnevniških zapisov najmanj šest mesecev. Daljša hramba je potrebna, kadar je utemeljena ali jo določajo druge zahteve.
Significant incident reportingPriglašanje pomembnih incidentov
In addition, Article 29 establishes the obligation for essential and important entities to report significant incidents to the competent CSIRT. These are incidents that have a significant impact on the provision of their services, as defined by the Act. Poleg tega 29. člen bistvenim in pomembnim subjektom nalaga priglasitev pomembnih incidentov pristojni skupini CSIRT. Gre za incidente, ki pomembno vplivajo na zagotavljanje njihovih storitev, kot določa zakon.
Furthermore, Article 30 specifies the reporting procedure and deadlines. In general, entities must submit an early warning without undue delay and no later than 24 hours after detecting a significant incident. An incident notification must then follow without undue delay and no later than 72 hours after detection, with further reports submitted within the prescribed deadlines. Trust service providers must submit the incident notification within 24 hours where the incident affects their services.30. člen določa postopek in roke priglašanja. Praviloma morajo zavezanci poslati zgodnje sporočilo nemudoma, najpozneje v 24 urah po zaznavi pomembnega incidenta. Priglasitev incidenta mora slediti nemudoma, najpozneje v 72 urah po zaznavi. Nadaljnja poročila morajo predložiti v predpisanih rokih. Ponudniki storitev zaupanja morajo incidente, ki vplivajo na njihove storitve, priglasiti najpozneje v 24 urah.
Therefore, organisations should establish clear procedures for incident identification, escalation and reporting. They should also verify which competent CSIRT receives their notifications. Zato naj organizacija vzpostavi jasne postopke za prepoznavanje incidentov, njihovo stopnjevanje in priglašanje. Preveri naj tudi, kateri pristojni skupini CSIRT mora poslati priglasitev.
Incident records in Blue OctopusEvidence incidentov v Blue Octopus
Blue Octopus is preparing incident management functionality designed to record incidents, assign and notify responsible users, and connect incidents to affected assets or business processes. Supporting documentation, including incident reports and evidence of notifications to competent authorities, could also be attached to incident records. This functionality is not yet available in the production version. Blue Octopus pripravlja funkcionalnost za upravljanje incidentov. Namenjena je evidentiranju incidentov, dodeljevanju in obveščanju odgovornih uporabnikov ter povezovanju incidentov s prizadetimi sredstvi ali poslovnimi procesi. Zapisom bo mogoče priložiti tudi podporno dokumentacijo, na primer poročila o incidentih in dokazila o obvestilih pristojnim organom. Ta funkcionalnost še ni na voljo v produkcijski različici.
Maintain Documentation and Review Progress Vzdržujte dokumentacijo in preverjajte napredek
ZInfV-1 compliance requires continuous attention. Therefore, organisations must review their information assets, risk assessments and security measures as systems and business needs change. Furthermore, internal reviews should confirm whether documented measures actually operate as intended. Skladnost z ZInfV-1 zahteva stalno pozornost. Zato morajo organizacije ob spremembah sistemov in poslovnih potreb pregledovati informacijska sredstva, ocene tveganj in varnostne ukrepe. Z notranjimi pregledi pa naj preverijo, ali dokumentirani ukrepi v praksi delujejo, kot je predvideno.
For most covered entities, the transitional deadline for measures under Articles 21 and 22 is 19 December 2026, although some categories had earlier deadlines. Za večino zavezancev je prehodni rok za ukrepe iz 21. in 22. člena 19. december 2026. Za nekatere kategorije so veljali zgodnejši roki.
Blue Octopus can support documentation management, compliance registers and reporting. As a result, teams can maintain a clearer overview of requirements, controls and supporting evidence. Blue Octopus lahko podpira upravljanje dokumentacije, registre skladnosti in poročanje. Tako ekipe lažje ohranjajo pregled nad zahtevami, kontrolami in dokazili.