


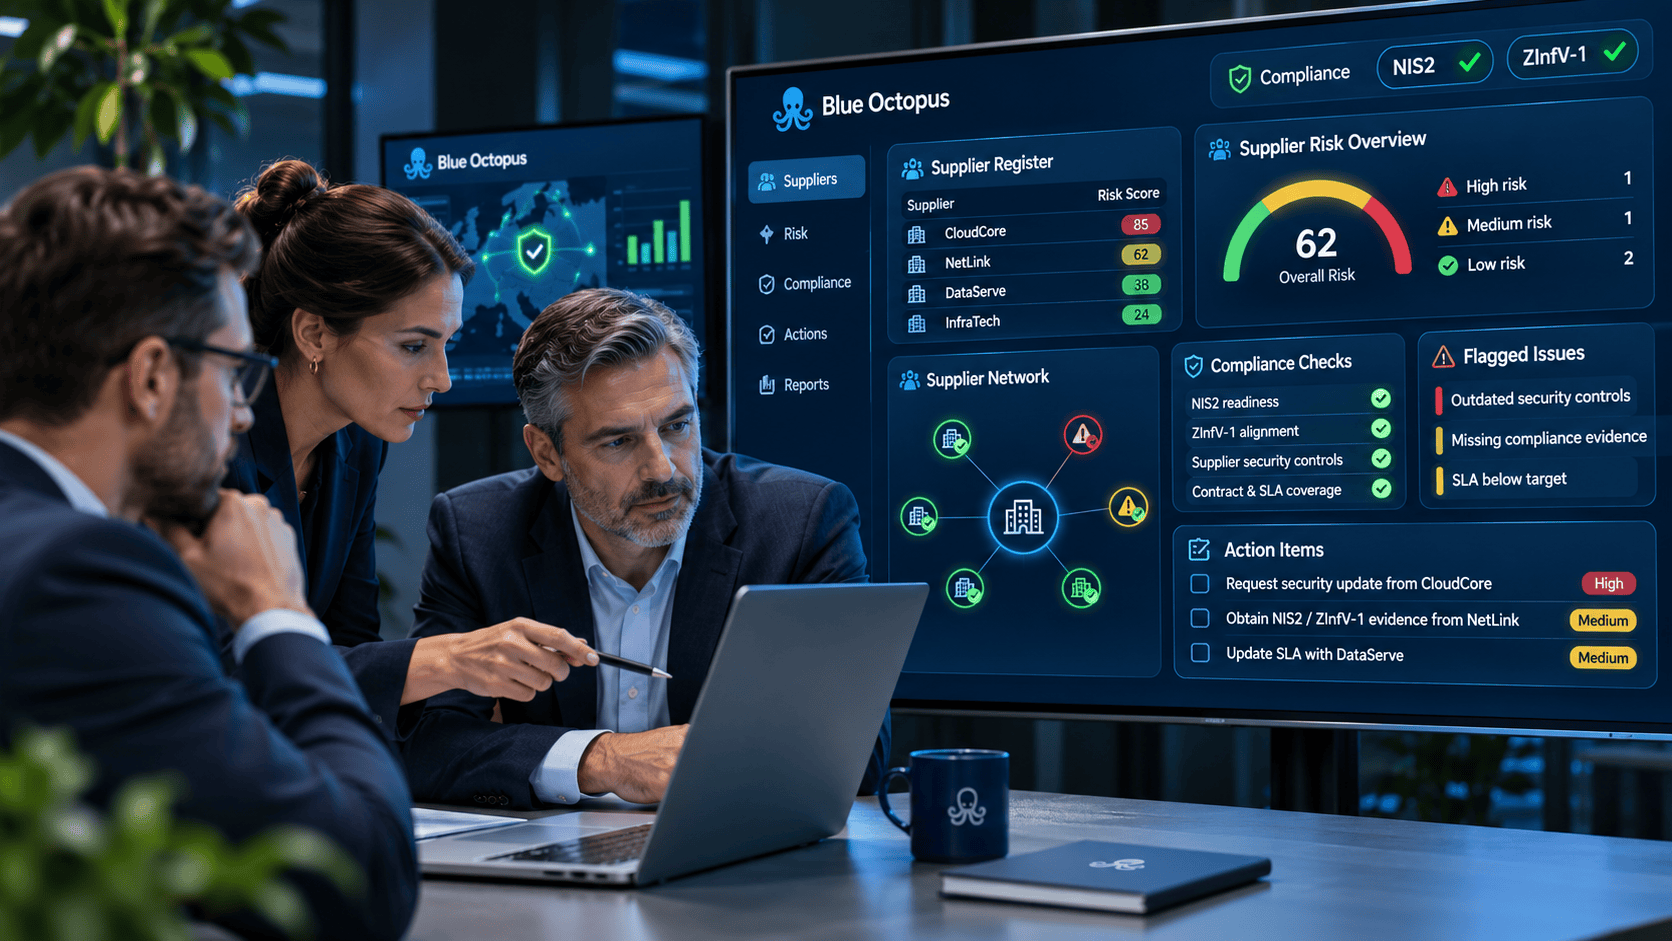
Supplier risk management under NIS2 starts with a simple question: which external providers could disrupt your services or expose sensitive information? For example, cloud platforms, software vendors and IT support partners often have access to systems that an organisation depends on every day.
Upravljanje tveganj dobaviteljev po NIS2 se začne s preprostim vprašanjem: kateri zunanji ponudniki lahko povzročijo prekinitev storitev ali ogrozijo občutljive informacije? Ponudniki oblačnih storitev, programske opreme in podpore IT pogosto dostopajo do sistemov, od katerih je organizacija vsakodnevno odvisna.
The NIS2 Directive explicitly addresses supply-chain security. In Slovenia, ZInfV-1 sets more specific obligations for essential and important entities. However, sending a questionnaire to every vendor is not enough. Organisations need to identify critical relationships, assess relevant risks and act on the findings.
Direktiva NIS2 izrecno obravnava varnost dobavne verige. V Sloveniji ZInfV-1 določa podrobnejše obveznosti za bistvene in pomembne subjekte. Vendar pošiljanje enakega vprašalnika vsem dobaviteljem ni dovolj. Organizacije morajo prepoznati ključne odnose, oceniti tveganja in ukrepati na podlagi ugotovitev.
This guide explains supplier risk management requirements, seven practical assessment steps and the evidence worth retaining. The guide also draws on the supplier-risk recommendations published by URSIV on 31 August 2026.
Vodnik pojasnjuje zakonske zahteve, praktičen postopek ocenjevanja v sedmih korakih in dokazila, ki jih je smiselno hraniti. Upošteva tudi priporočila URSIV za upravljanje tveganj dobavnih verig, objavljena 31. avgusta 2026.
What NIS2 and ZInfV-1 Require from Supplier Risk Management Kaj NIS2 in ZInfV-1 zahtevata pri upravljanju tveganj dobaviteljev
Article 21(2)(d) of NIS2 includes supply-chain security within cybersecurity risk-management measures. In addition, Article 21(3) addresses vulnerabilities specific to direct suppliers and service providers. The article also covers the quality of their cybersecurity practices. Because national laws implement the Directive, the precise legal framework must be checked in each country.
Člen 21(2)(d) direktive NIS2 vključuje varnost dobavne verige med ukrepe za obvladovanje tveganj kibernetske varnosti. Tretji odstavek istega člena zahteva tudi upoštevanje ranljivosti posameznih neposrednih dobaviteljev in ponudnikov storitev ter kakovosti njihovih varnostnih praks. Direktiva se izvaja prek nacionalne zakonodaje, zato je treba preveriti zahteve posamezne države.
In Slovenia, for entities covered by ZInfV-1, Article 22(2), point 10 requires appropriate minimum cybersecurity requirements for key direct suppliers and service providers. In addition, Article 22(4) addresses supplier-specific weaknesses, product quality and secure development practices. Therefore, supplier risk management belongs within the wider risk process rather than serving only as a procurement formality.
Za slovenske zavezance 10. točka drugega odstavka 22. člena ZInfV-1 zahteva ustrezne minimalne zahteve kibernetske varnosti za ključne neposredne dobavitelje in ponudnike storitev. Četrti odstavek obravnava njihove posebne ranljivosti, kakovost proizvodov in varne razvojne postopke. Presoja dobaviteljev je zato del obvladovanja tveganj, ne zgolj formalnost pri nabavi.
URSIV’s August 2026 guidance offers a supplier questionnaire, an assessment spreadsheet, a supplier register and a checklist of contract provisions. However, these tools are recommendations, not additional legal rules. Therefore, organisations must adapt them to their circumstances; completing them alone does not prove ZInfV-1 compliance.
Priporočila URSIV iz avgusta 2026 vključujejo vprašalnik za dobavitelje, preglednico za oceno tveganj, register dobaviteljev in kontrolni seznam pogodbenih določb. Gre za priporočila, ne za dodatne zakonske zahteve. Pripomočke je treba prilagoditi organizaciji; samo njihovo izpolnjevanje še ne dokazuje skladnosti z ZInfV-1.
7 Practical Steps for Supplier Risk Management 7 praktičnih korakov za upravljanje tveganj dobaviteljev
Map suppliers for effective supplier risk management Popišite dobavitelje in storitve, ki jih podpirajo
First, build a single supplier risk management register. Include direct suppliers providing ICT products, information access or services essential to operations. For each relationship, record the service, business owner, contact, contract, data involved and systems supported. In addition, include outsourced support and cloud platforms alongside software licences.
Začnite z enotnim seznamom neposrednih dobaviteljev, ki zagotavljajo produkte IKT, dostopajo do informacij ali podpirajo pomembne storitve. Za vsakega zapišite storitev, odgovorno osebo, kontakt, pogodbo, vrste podatkov in povezane sisteme. Vključite zunanje izvajalce podpore in oblačne storitve, ne le licenc za programsko opremo.
Then connect each supplier to the business process or information asset it supports. A vendor that appears unimportant in purchasing records may still be a single point of failure for customer operations. As a result, mapping dependencies provides more value than a list of company names alone.
Nato vsakega dobavitelja povežite s poslovnim procesom ali informacijskim sredstvom, ki ga podpira. Ponudnik, ki se v nabavni evidenci ne zdi pomemben, je lahko edina točka odpovedi ključne storitve za stranke. Zato je pregled odvisnosti uporabnejši od samega seznama podjetij.
Prioritise critical suppliers in supplier risk management Določite, kateri dobavitelji so ključni
Next, assess criticality before sending detailed questionnaires. Consider the supplier’s access to sensitive data, privileged accounts, role in essential services and the time needed to replace it. Also consider whether a failure could interrupt operations beyond the organisation itself.
Pred pošiljanjem podrobnih vprašalnikov ocenite kritičnost dobaviteljev. Upoštevajte dostop do občutljivih podatkov, privilegirane račune, vlogo pri ključnih storitvah in čas, potreben za zamenjavo ponudnika. Preverite tudi, ali bi njegov izpad vplival na storitve zunaj organizacije.
For example, a cloud provider hosting the order platform may need a more extensive review than an occasional design contractor without production-system access. Therefore, use written criteria so that different teams classify suppliers consistently. Criticality determines assessment depth; it does not replace a risk assessment.
Ponudnik oblaka, ki gosti naročniško platformo, lahko na primer zahteva temeljitejši pregled kot občasni oblikovalec brez dostopa do produkcijskih sistemov. Merila zapišite, da ekipe dobavitelje razvrščajo dosledno. Kritičnost določa obseg presoje, ne nadomešča pa ocene tveganja.
Assess controls for supplier risk management Ocenite varnostne prakse in posebna tveganja dobaviteljev
For key suppliers, supplier risk management should focus on controls that matter to the service. For example, these may include access management, vulnerability handling, backups, incident notification, continuity and subcontractor oversight. Therefore, ask for proportionate evidence, such as policies, independent audit findings or test summaries.
Pri ključnih dobaviteljih preverite kontrole, pomembne za konkretno storitev. Mednje lahko sodijo upravljanje dostopov, obravnava ranljivosti, varnostne kopije, prijavljanje incidentov, neprekinjeno poslovanje in nadzor nad podizvajalci. Kjer je sorazmerno, zahtevajte ustrezna dokazila, na primer politike, ugotovitve neodvisnih presoj ali povzetke testiranj.
A certificate can support due diligence, but it does not answer every question. Instead, check its scope and whether it covers the supplied service. Also review known incidents, outstanding findings and dependencies that could affect your organisation specifically.
Certifikat lahko pomaga pri skrbnem pregledu, ne odgovori pa na vsako vprašanje. Preverite njegov obseg in ali zajema storitev, ki jo uporabljate. Preglejte tudi znane incidente, odprte ugotovitve in odvisnosti, ki lahko vplivajo prav na vašo organizacijo.
Turn supplier risk management findings into actions Ocenite tveganja in določite odziv
First, record a clear risk scenario rather than an unexplained score. For instance: a critical hosting provider has weak administrator authentication, increasing the chance of unauthorised access and disruption. Assess likelihood, business impact, existing controls and residual risk using your organisation’s approved method.
Zapišite razumljiv scenarij tveganja, ne le številčne ocene. Na primer: ključni ponudnik gostovanja uporablja šibko avtentikacijo skrbnikov, kar povečuje možnost nepooblaščenega dostopa in prekinitve storitve. Verjetnost, vpliv na poslovanje, obstoječe kontrole in preostalo tveganje ocenite po metodologiji organizacije.
Next, decide whether to reduce, avoid, transfer or formally accept the risk within approved criteria. Then assign a responsible owner, action and review date. A high score without an agreed response does not improve security. Connect the decision to the wider risk analysis process.
Nato se odločite, ali boste tveganje zmanjšali, se mu izognili, ga prenesli ali ga formalno sprejeli v skladu z odobrenimi merili. Določite odgovorno osebo, ukrep in datum pregleda. Visoka ocena brez dogovorjenega odziva ne izboljša varnosti. Odločitev povežite s širšim postopkom analize tveganj.
Include supplier risk management in contracts V pogodbah določite varnostne zahteve
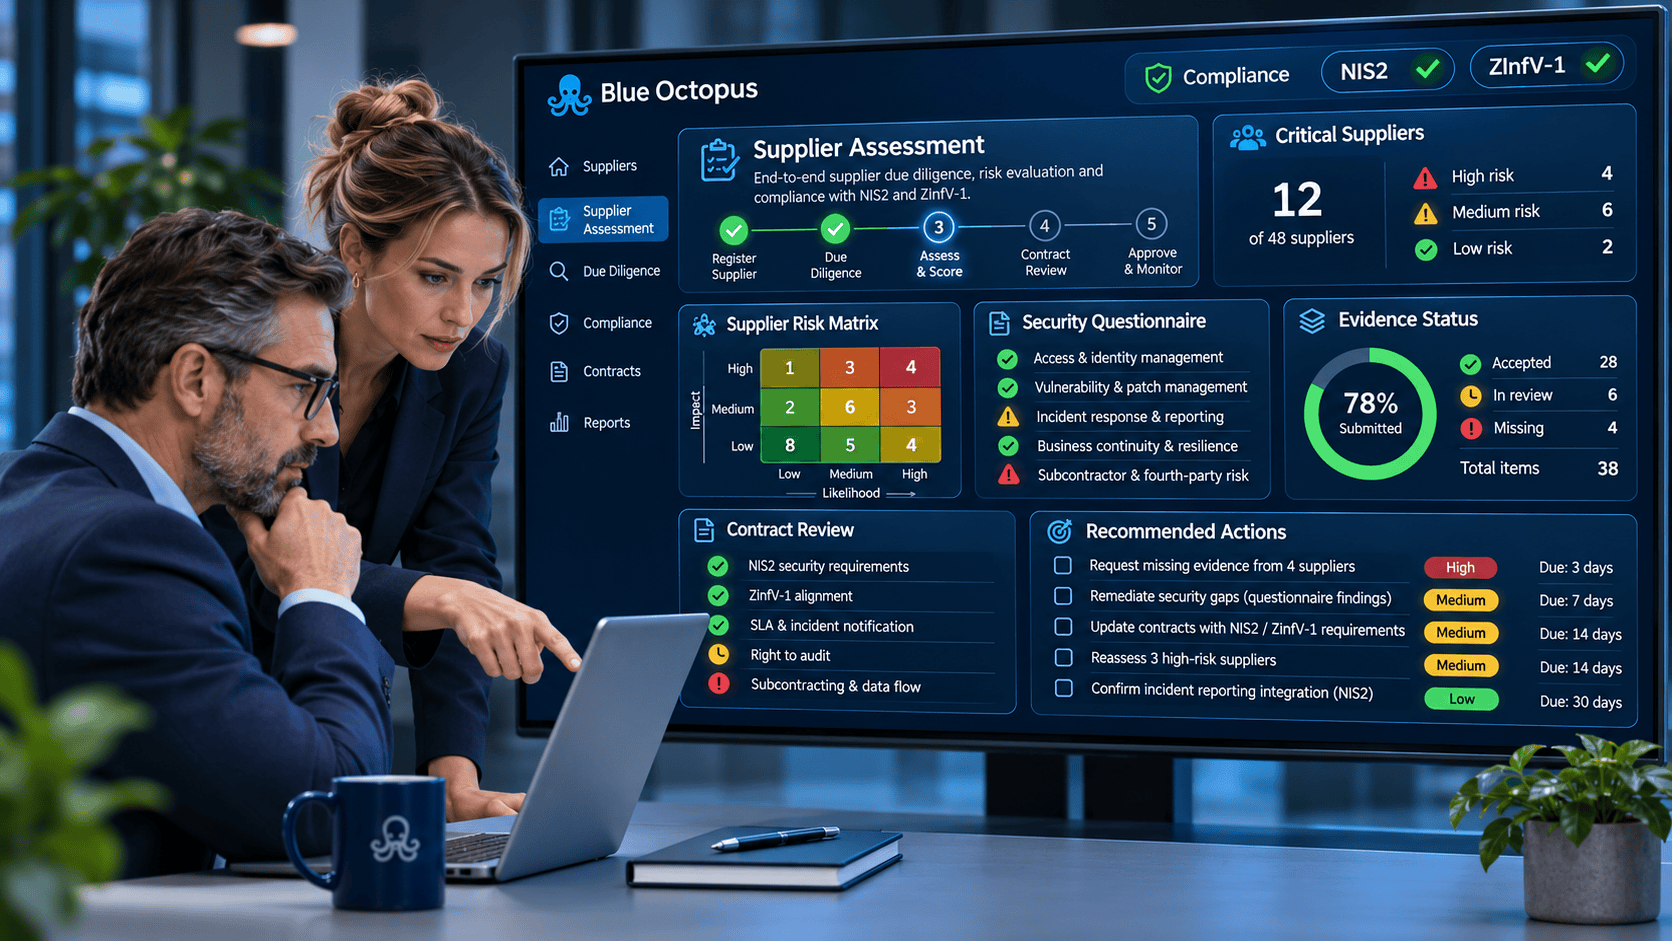
As a result, procurement and legal teams should translate relevant risk decisions into practical supplier obligations. For example, depending on the service, clauses may address access control, incident notification, confidentiality and subcontractors. They may also cover continuity, audit rights and the secure return or deletion of information at contract end.
Nabavna in pravna služba naj pomembne odločitve o tveganjih preneseta v izvedljive pogodbene obveznosti. Glede na storitev lahko določila urejajo dostop, obveščanje o incidentih, zaupnost in podizvajalce. Obravnavajo lahko tudi neprekinjeno poslovanje, pravico do preverjanja ter varno vračilo ali izbris informacij ob koncu pogodbe.
However, avoid identical clauses for every provider. A managed IT supplier with administrator access needs different safeguards from a supplier delivering office equipment. The URSIV contract checklist can help teams review coverage, but contract terms must match the actual relationship and applicable law.
Ne uporabljajte enakih določil za vse ponudnike. Izvajalec upravljanih storitev IT s skrbniškim dostopom potrebuje drugačna varovala kot dobavitelj pisarniške opreme. Kontrolni seznam URSIV lahko pomaga pri pregledu določil, vendar morajo ustrezati dejanskemu odnosu in veljavni zakonodaji.
Monitor supplier risk management actions Spremljajte spremembe in preverjajte ukrepe
Once the contract is signed, continue monitoring supplier risk. Reassess key relationships after relevant incidents, service changes, new vulnerabilities, major subcontractor changes or at intervals set by your risk process. Article 22(5) of ZInfV-1 also addresses regular checks of the effectiveness of cybersecurity measures.
Tveganje dobavitelja se ne zaključi s podpisom pogodbe. Ključne odnose ponovno ocenite po pomembnih incidentih, spremembah storitev, novih ranljivostih, večjih spremembah podizvajalcev ali v rokih, določenih v vašem postopku obvladovanja tveganj. Peti odstavek 22. člena ZInfV-1 ureja tudi redno preverjanje učinkovitosti varnostnih ukrepov.
To verify that suppliers kept their commitments, retain evidence of completed actions. For example, request confirmation and a suitable test record after a supplier updates its access controls. Then track overdue findings and escalate unresolved high risks to the accountable owner.
Hranite dokazila, da so dogovorjeni ukrepi izvedeni, ne le obljubljeni. Po izboljšavi dostopnih kontrol na primer zahtevajte potrditev in ustrezen zapis o preverjanju. Spremljajte zamujene ukrepe in nerešena visoka tveganja predajte odgovorni osebi.
Plan continuity within supplier risk management Pripravite načrte neprekinjenega poslovanja in zamenjave dobavitelja
Finally, consider how the organisation would continue operating if a critical provider became unavailable. To prepare for a disruption, identify alternative services, backups, data export requirements, transition owners and realistic recovery expectations. Where needed, include supplier dependencies in your business impact analysis.
Nazadnje ocenite, kako bi organizacija poslovala, če ključni ponudnik ne bi bil več na voljo. Določite alternative, varnostne kopije, zahteve za izvoz podatkov, odgovorne za prehod in realne cilje obnovitve. Kjer je pomembno, vključite odvisnosti od dobaviteljev v oceno vpliva na poslovanje.
In particular, an exit plan matters when replacing a supplier would be difficult or slow. Therefore, review it before a crisis, especially for providers supporting regulated services. The aim is not to eliminate every third-party risk, but to understand the exposure and make credible decisions about it.
Načrt zamenjave je najpomembnejši, kadar bi bila menjava ponudnika zahtevna ali dolgotrajna. Preverite ga pred krizo, zlasti pri ponudnikih, ki podpirajo regulirane storitve. Cilj ni odpraviti vseh tveganj tretjih oseb, temveč razumeti izpostavljenost in sprejemati utemeljene odločitve.
Supplier Risk Management Checklist Kontrolni seznam za upravljanje tveganj dobaviteljev
Use this supplier risk management checklist to review your key supplier relationships. S tem seznamom preverite upravljanje odnosov s ključnimi dobavitelji.
This is a practical review aid, not a legal compliance certificate. Confirm the applicable duties and keep evidence of implementation. Seznam je praktičen pripomoček, ne potrdilo o zakonski skladnosti. Preverite veljavne obveznosti in hranite dokazila o izvajanju.
Frequently asked questions Pogosta vprašanja
No. NIS2 requires appropriate and proportionate supply-chain security measures. The depth of assessment should reflect the supplier relationship, exposure and consequences of disruption. A standard questionnaire may help, but it cannot replace risk-based judgement. Ne. NIS2 zahteva ustrezne in sorazmerne ukrepe za varnost dobavne verige. Obseg ocenjevanja naj odraža odnos z dobaviteljem, izpostavljenost in posledice morebitne prekinitve. Enoten vprašalnik je lahko koristen, ne nadomesti pa presoje na podlagi tveganj.
Yes. A supplier may not independently be a covered entity. However, a customer subject to ZInfV-1 must address security in key direct supplier relationships. The customer may therefore place relevant requirements in its contracts. Da. Dobavitelj morda sam ni zavezanec. Vendar mora naročnik, za katerega velja ZInfV-1, poskrbeti za varnost v odnosih s ključnimi neposrednimi dobavitelji. Zato lahko ustrezne zahteve določi v pogodbah.
Not necessarily. An ISO/IEC 27001 certificate may support the review, but its scope, validity and relevance to the supplied service still matter. Additional service-specific risks or findings may require further evidence. Ne nujno. Certifikat ISO/IEC 27001 lahko pomaga pri presoji, vendar so pomembni tudi njegov obseg, veljavnost in povezava s storitvijo. Zaradi posebnih tveganj ali ugotovitev boste morda potrebovali dodatna dokazila.
No. URSIV published them as practical recommendations on 31 August 2026. Their use does not by itself establish compliance. Organisations should adapt the methods and documents to their situation and to the legal requirements that apply. Ne. URSIV jih je 31. avgusta 2026 objavil kot praktična priporočila. Njihova uporaba sama po sebi ne pomeni skladnosti. Organizacije naj metode in dokumente prilagodijo svojim okoliščinam ter zakonskim zahtevam, ki zanje veljajo.
Use a risk-based review schedule and reassess after significant changes or incidents. ZInfV-1 Article 22(5) also sets requirements for checking cybersecurity measures at least annually or at regular policy-defined intervals, and when vulnerabilities are detected. The precise assessment plan should reflect the applicable law and your internal procedures. Določite urnik pregledov glede na tveganja in ponovno ocenite dobavitelje po večjih spremembah ali incidentih. Peti odstavek 22. člena ZInfV-1 ureja tudi preverjanje varnostnih ukrepov najmanj enkrat letno oziroma v rednih, s politiko določenih intervalih ter ob zaznanih ranljivostih. Načrt presoje naj sledi veljavnim zahtevam in notranjim postopkom.
How Blue Octopus Supports Supplier Risk Management Kako lahko Blue Octopus podpira presojo tveganj dobaviteljev
Supplier risk management often becomes fragmented across spreadsheets, emails and shared folders. Blue Octopus can support the management side of the process. For instance, teams can connect information assets, risk assessments, owners, findings and follow-up actions in one structured view.
Pregledi dobaviteljev se pogosto razpršijo med preglednice, elektronsko pošto in skupne mape. Blue Octopus lahko podpira upravljavski del postopka. Ekipe lahko v pregledno celoto povežejo informacijska sredstva, ocene tveganj, odgovorne osebe, ugotovitve in nadaljnje ukrepe.
For example, a team can assess the risk to a business-critical application that depends on an external hosting provider. Then it can assign a mitigation owner, prioritise outstanding work and link supporting documentation to the assessment. This complements the Blue Octopus functionalities for asset management and risk analysis.
Ekipa lahko na primer oceni tveganje za poslovno kritično aplikacijo, ki je odvisna od zunanjega ponudnika gostovanja. Nato lahko določi odgovorno osebo za ukrep, prednostno razvrsti odprte naloge in poveže podporno dokumentacijo z oceno. Tak pristop dopolnjuje funkcionalnosti Blue Octopus za upravljanje sredstev in analizo tveganj.
However, dedicated supplier-management functionality is still in development; teams should check its availability in the production portal. Blue Octopus also does not conduct technical supplier audits, implement supplier controls or certify NIS2 or ZInfV-1 compliance. In practice, those responsibilities remain with the organisation and its qualified assessors.
Namenska funkcionalnost za upravljanje dobaviteljev je v razvoju in je ni mogoče šteti za že dostopno v produkcijskem portalu. Blue Octopus prav tako ne izvaja tehničnih presoj dobaviteljev, ne uvaja njihovih kontrol in ne potrjuje skladnosti z NIS2 ali ZInfV-1. Za to ostajajo odgovorni organizacija in ustrezno usposobljeni presojevalci.
Official Sources and Practical Guidance Uradni viri in praktična priporočila
The following primary sources explain the obligations and the recommended approach.
Naslednji uradni viri pojasnjujejo obveznosti in priporočeni pristop.
Directive (EU) 2022/2555 (NIS2) – Article 21(2)(d) and Article 21(3), supply-chain security and direct suppliers.
Direktiva (EU) 2022/2555 (NIS2) – člen 21(2)(d) in tretji odstavek 21. člena, varnost dobavne verige in neposredni dobavitelji.
ZInfV-1, official Slovenian legislation – Article 22, in particular point 10 of paragraph 2 and paragraphs 4–5.
ZInfV-1, uradno besedilo zakona – 22. člen, zlasti 10. točka drugega odstavka ter četrti in peti odstavek.
URSIV supply-chain risk recommendations – 31 August 2026; recommendations, supplier questionnaire, assessment tool, register and contract checklist.
Priporočila URSIV za upravljanje tveganj dobavnih verig – 31. avgust 2026; priporočila, vprašalnik, ocena tveganj, register in kontrolni seznam za pogodbe.
Commission Implementing Regulation (EU) 2024/2690 – detailed technical rules for specified digital and ICT providers; not all NIS2 entities.
Izvedbena uredba Komisije (EU) 2024/2690 – podrobnejše tehnične zahteve za določene digitalne ponudnike in ponudnike IKT, ne za vse zavezance NIS2.
ENISA NIS2 Technical Implementation Guidance – supporting examples and evidence for the categories covered by the implementing regulation.
Tehnične smernice ENISA za izvajanje NIS2 – podporni primeri in dokazila za kategorije, na katere se nanaša izvedbena uredba.
Start with Your Most Critical Supplier Relationships Začnite pri najpomembnejših dobaviteljskih odnosih
Begin supplier risk management with the suppliers on which your essential services depend. Then map those relationships, review the most significant risks and agree who will address the findings. Therefore, a maintained register and documented decisions offer more practical value than a one-off questionnaire completed just before an audit.
Začnite pri dobaviteljih, od katerih so odvisne vaše ključne storitve. Popišite odnose, preglejte najpomembnejša tveganja in določite, kdo bo odpravil ugotovitve. Redno posodobljen register in dokumentirane odločitve so uporabnejši od enkratnega vprašalnika, izpolnjenega tik pred presojo.
To organise linked assets, risks and responsibilities, explore Blue Octopus functionalities. For regulatory questions, consult the official ZInfV-1 legislation and URSIV recommendations before deciding what your organisation must implement.
Za pregled nad povezanimi sredstvi, tveganji in odgovornostmi spoznajte funkcionalnosti Blue Octopus. Pri pravnih vprašanjih pred odločitvami o obveznih ukrepih preglejte uradno besedilo ZInfV-1 in priporočila URSIV.