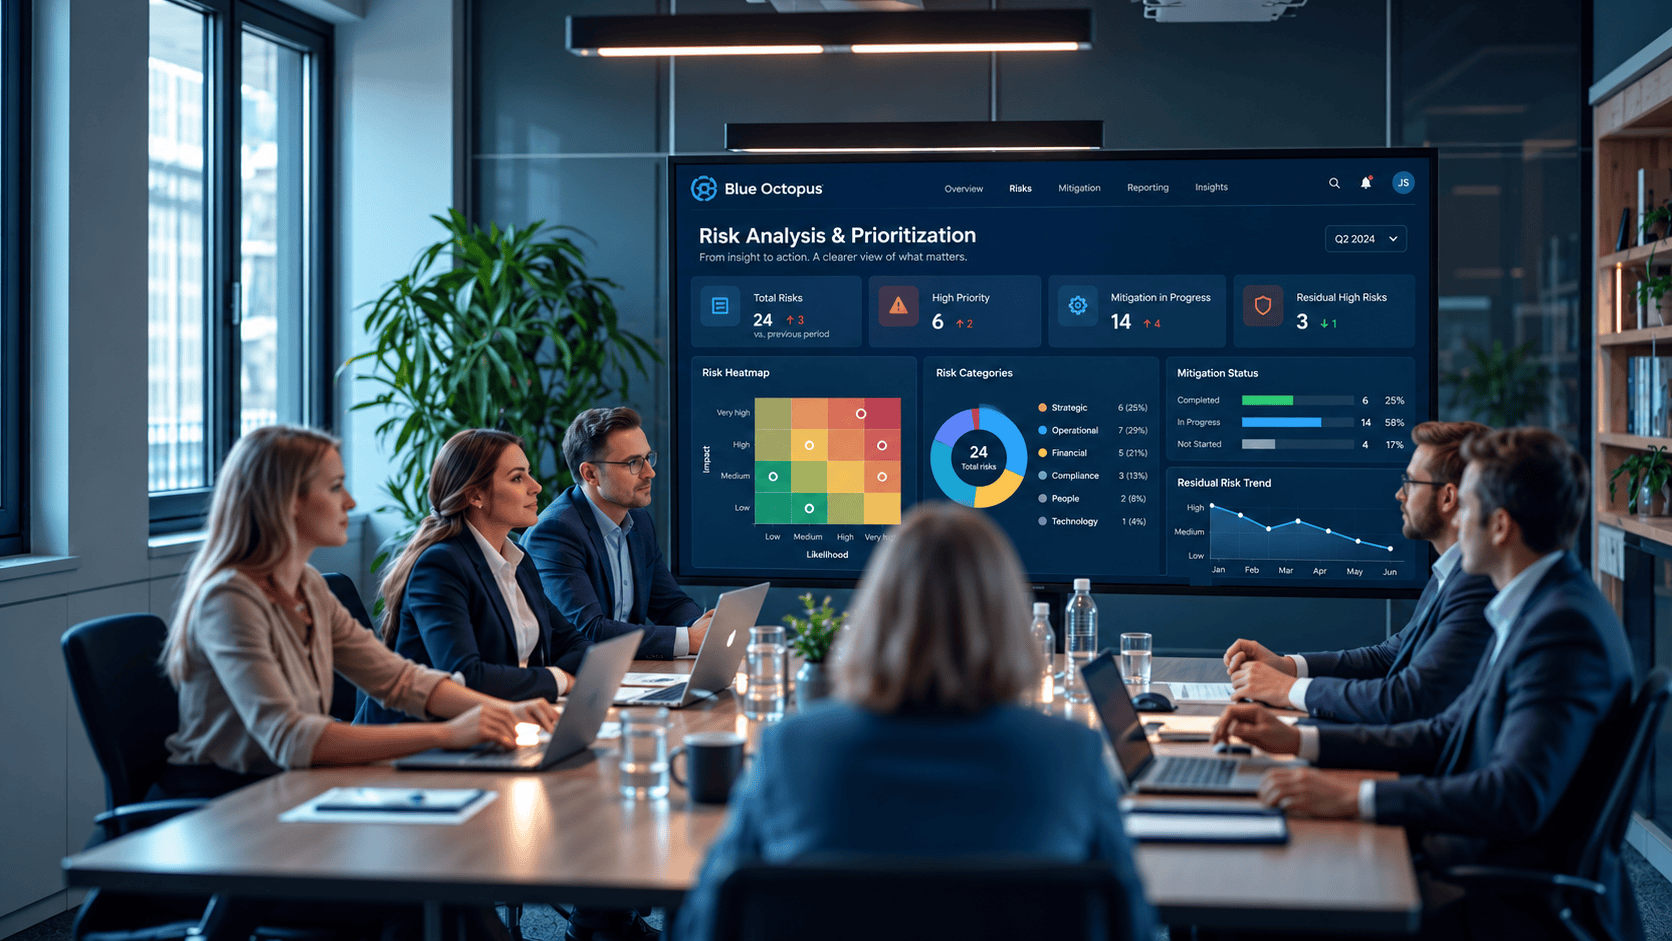
Risk analysis software in Slovenia can help organisations identify and prioritize threats that affect business operations, financial stability, information security and regulatory compliance. For example, cybersecurity incidents, supplier failures and operational disruptions can create significant challenges when risks are not identified and managed systematically.
Programska oprema za analizo tveganj v Sloveniji lahko organizacijam pomaga prepoznati grožnje ter določiti njihove prednostne ravni. Te grožnje lahko vplivajo na poslovanje, finančno stabilnost, informacijsko varnost in skladnost s predpisi. Kibernetski incidenti, odpovedi dobaviteljev in prekinitve poslovanja lahko povzročijo resne težave, če tveganj ne prepoznavamo in obvladujemo sistematično.
Effective risk management involves more than maintaining a list of potential threats. Therefore, organisations need a consistent approach to assessing likelihood and impact, determining priorities and implementing appropriate mitigation measures.
Učinkovito obvladovanje tveganj zahteva več kot le seznam morebitnih groženj. Organizacije potrebujejo dosleden pristop k ocenjevanju verjetnosti in vpliva, določanju prednostnih nalog ter izvajanju ustreznih ukrepov za zmanjšanje tveganj.
Platforms such as Blue Octopus can support this process by bringing risk assessments, responsibilities and supporting documentation into a structured management environment.
Platforme, kot je Blue Octopus, lahko ta proces podprejo s povezovanjem ocen tveganj, odgovornosti in spremljajoče dokumentacije v urejenem okolju za upravljanje.
Why Risk Prioritization Matters Zakaj je pomembno določiti prednostne ravni tveganj
Not every identified risk requires the same level of attention. For example, some events may have limited operational consequences, while others could interrupt critical services, compromise sensitive information or cause significant financial losses.
Vsa prepoznana tveganja ne zahtevajo enake pozornosti. Nekateri dogodki imajo omejene posledice za poslovanje, drugi pa lahko prekinejo ključne storitve, ogrozijo občutljive informacije ali povzročijo znatne finančne izgube.
Without clear assessment criteria, organisations may struggle to determine which risks require immediate action. Therefore, risk prioritization helps management allocate resources according to the significance of potential threats rather than treating every concern equally.
Brez jasnih meril ocenjevanja organizacije težko določijo, katera tveganja zahtevajo takojšnje ukrepanje. Določanje prednostnih ravni tveganj vodstvu pomaga razporediti vire glede na pomen morebitnih groženj, namesto da bi vsa tveganja obravnavalo enako.
For example, a temporary interruption of a noncritical internal application may have little effect on operations. In contrast, an extended failure of a system supporting essential services could have much more serious consequences. As a result, understanding these differences helps organisations make informed decisions about risk treatment and business continuity.
Kratkotrajna prekinitev delovanja manj pomembne interne aplikacije ima lahko na primer majhen vpliv na poslovanje. Daljši izpad sistema, ki podpira bistvene storitve, pa ima lahko precej hujše posledice. Razumevanje teh razlik organizacijam pomaga sprejemati utemeljene odločitve o obravnavi tveganj in neprekinjenem poslovanju.
Risk Management and Regulatory Requirements in SloveniaObvladovanje tveganj in zakonske zahteve v Sloveniji
In addition, for some Slovenian organisations, structured risk management is also a regulatory requirement. Slovenia’s Information Security Act (ZInfV-1), which implements the EU NIS2 Directive , establishes cybersecurity risk management obligations for entities within its scope. Article 21 requires covered essential and important entities to maintain documented information security and business continuity management arrangements, including risk analysis with a defined methodology and acceptable risk level. Article 22 addresses appropriate technical, operational and organisational cybersecurity measures. However, these obligations do not automatically apply to every Slovenian business. Therefore, organisations must assess their activities, size and other relevant criteria to determine whether they are subject to the legislation.
Za nekatere slovenske organizacije je sistematično obvladovanje tveganj tudi zakonska obveznost. Zakon o informacijski varnosti (ZInfV-1), ki v slovenski pravni red prenaša direktivo EU NIS2, določa obveznosti obvladovanja tveganj za kibernetsko varnost za subjekte, za katere velja. 21. člen od bistvenih in pomembnih subjektov zahteva vzpostavitev in vzdrževanje dokumentiranega sistema upravljanja varovanja informacij ter sistema upravljanja neprekinjenega poslovanja. Ta vključujeta tudi analizo obvladovanja tveganj z opredeljeno metodologijo in sprejemljivo ravnjo tveganja. 22. člen določa ustrezne tehnične, operativne in organizacijske ukrepe za kibernetsko varnost. Te obveznosti ne veljajo samodejno za vsa slovenska podjetja. Organizacije morajo preveriti svojo dejavnost, velikost in druga ustrezna merila, da ugotovijo, ali so zavezanke po zakonu.
Applicability, guidance and evidenceZavezanost, napotki in dokazila
The Slovenian Government Information Security Office (URSIV) provides official guidance and supporting materials. In addition, structured assessments can support information security management frameworks such as ISO/IEC 27001. However, using risk analysis software does not independently demonstrate legal compliance or certification. Instead, appropriate controls must be implemented and supported by reliable evidence.
Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) objavlja uradne napotke in podporna gradiva. Sistematično ocenjevanje tveganj lahko podpira tudi sisteme upravljanja varovanja informacij, kot je ISO/IEC 27001. Vendar uporaba programske opreme za analizo tveganj sama po sebi ne dokazuje skladnosti z zakonodajo ali izpolnjevanja pogojev za certificiranje. Ustrezne ukrepe je treba izvajati in podpreti z zanesljivimi dokazili.
How to Assess and Prioritize Business RisksKako oceniti poslovna tveganja in določiti njihove prednostne ravni
Identify and Evaluate Risks Prepoznajte in ocenite tveganja
First, identify events that could prevent the organisation from achieving its objectives. Risks may arise from business processes, information systems, employees, suppliers or external developments.
Najprej prepoznajte dogodke, ki bi organizaciji lahko preprečili doseganje njenih ciljev. Tveganja lahko izhajajo iz poslovnih procesov, informacijskih sistemov, ravnanja zaposlenih, dobaviteljev ali zunanjih sprememb.
For example, previous incidents, internal assessments, audit findings and regulatory changes can reveal potential risks. Therefore, documenting them in a central register provides a consistent basis for evaluation.
Pretekli incidenti, notranje ocene, ugotovitve presoj in spremembe predpisov lahko na primer razkrijejo morebitna tveganja. Njihovo evidentiranje v osrednjem registru zagotavlja enotno podlago za ocenjevanje.
Next, assess each risk’s likelihood and potential impact using defined criteria. A five-level scale, from very low to very high, is one common approach. In addition, each rating should be explained so departments can apply the methodology consistently.
Nato po določenih merilih ocenite verjetnost in morebitni vpliv vsakega tveganja. Pogost pristop je petstopenjska lestvica od zelo nizke do zelo visoke ravni. Vsako oceno tudi utemeljite, da bodo oddelki metodologijo uporabljali dosledno.
Review Existing Controls and Determine Priorities Preglejte obstoječe ukrepe in določite prednostne naloge
Risk assessments should also consider existing controls, including access restrictions, backups, supplier agreements, employee training and incident response plans.
Pri ocenjevanju tveganj upoštevajte tudi obstoječe ukrepe, vključno z omejitvami dostopa, varnostnimi kopijami, dogovori z dobavitelji, usposabljanjem zaposlenih in načrti odzivanja na incidente.
Furthermore, organisations should distinguish between initial and residual risk. Initial risk reflects exposure before relevant treatment measures, whereas residual risk reflects exposure remaining after those measures are taken into account.
Poleg tega razlikujte med začetnim in preostalim tveganjem. Začetno tveganje odraža izpostavljenost pred upoštevanjem ustreznih ukrepov za njegovo obravnavo. Preostalo tveganje pa odraža izpostavljenost, ki ostane po upoštevanju teh ukrepov.
Therefore, compare residual risks with established acceptance criteria to identify where further action is needed. For instance, high-priority risks may require immediate treatment, while lower-priority risks can be monitored or accepted under the organisation’s risk management policy.
Preostala tveganja zato primerjajte z določenimi merili sprejemljivosti in ugotovite, kje so potrebni dodatni ukrepi. Tveganja z visoko prednostno ravnjo lahko na primer zahtevajo takojšnjo obravnavo. Tveganja z nižjo prednostno ravnjo pa lahko spremljate ali sprejmete v skladu s politiko obvladovanja tveganj organizacije.
Plan Mitigation Measures and Assign Responsibilities Načrtujte ukrepe za zmanjšanje tveganj in določite odgovornosti
Once priorities are set, determine how significant risks will be treated. For example, measures may include strengthening controls, improving procedures, introducing safeguards or reducing dependence on a critical supplier.
Ko določite prednostne naloge, opredelite način obravnave pomembnih tveganj. Ukrepi lahko na primer vključujejo okrepitev obstoječih kontrol, izboljšanje postopkov, uvedbo zaščitnih mehanizmov ali zmanjšanje odvisnosti od ključnega dobavitelja.
Each action should have an owner, a realistic deadline and an expected result. Then, management should monitor progress and confirm whether the measures reduce exposure to an acceptable level.
Vsak ukrep naj ima odgovorno osebo, realen rok in pričakovani rezultat. Vodstvo naj nato spremlja napredek in preveri, ali ukrepi zmanjšujejo izpostavljenost na sprejemljivo raven.
In addition, assessments should be updated after significant changes in operations, technology, suppliers or threats. As a result, risk management becomes a continuous process rather than a one-time exercise.
Ocene poleg tega posodobite po pomembnih spremembah poslovanja, tehnologije, dobaviteljev ali groženj. Tako obvladovanje tveganj postane stalen proces, ne le enkratna naloga.

What to Look for in Risk Analysis SoftwareNa kaj paziti pri izbiri programske opreme za analizo tveganj
When choosing a risk analysis platform, organisations should first evaluate whether its capabilities match their risk management processes. For example, useful features include consistent assessment criteria, clear risk prioritization, documentation of mitigation measures, residual risk evaluation and connections between risks, information assets and business processes.
Pri izbiri platforme za analizo tveganj naj organizacije najprej preverijo, ali njene funkcionalnosti ustrezajo njihovim procesom obvladovanja tveganj. Koristne funkcionalnosti vključujejo enotna merila ocenjevanja, jasno določanje prednostnih ravni tveganj in dokumentiranje ukrepov za njihovo zmanjšanje. Pomembni so tudi ocenjevanje preostalega tveganja ter povezave med tveganji, informacijskimi sredstvi in poslovnimi procesi.
Software should also support responsibility assignments, relevant documentation and management reporting. In addition, appropriate access controls, usability and flexibility are important considerations, particularly when several departments participate in risk assessments.
Programska oprema naj podpira tudi dodeljevanje odgovornosti, upravljanje ustrezne dokumentacije in poročanje vodstvu. Pomembni so ustrezen nadzor dostopa, preprosta uporaba in prilagodljivost, zlasti kadar pri ocenjevanju tveganj sodeluje več oddelkov.
However, the objective is not simply to collect more information. Instead, it is to establish a reliable process that helps organisations turn assessments into decisions and practical actions.
Cilj ni zgolj zbrati več informacij. Pomembno je vzpostaviti zanesljiv proces, ki organizacijam pomaga ocene pretvoriti v odločitve in konkretne ukrepe.
Practical Example: Managing Supplier Disruption RiskPraktični primer: obvladovanje tveganja izpada pri dobavitelju
For example, consider a Slovenian company that depends on an external service provider to support an essential business process. If the provider experiences an extended outage, the organisation may lose access to important information or be unable to continue normal operations.
Predstavljajmo si slovensko podjetje, ki je pri izvajanju ključnega poslovnega procesa odvisno od zunanjega ponudnika storitev. Če ponudnik doživi daljši izpad, lahko organizacija izgubi dostop do pomembnih informacij ali ne more nadaljevati običajnega poslovanja.
First, a structured assessment would identify the affected service, related information assets and dependent business processes. The company would then evaluate the likelihood and potential consequences of the disruption and review existing controls, such as contractual commitments or backup arrangements.
S sistematično oceno bi podjetje opredelilo prizadeto storitev, povezana informacijska sredstva in odvisne poslovne procese. Nato bi ocenilo verjetnost in morebitne posledice prekinitve ter pregledalo obstoječe ukrepe, kot so pogodbene obveznosti ali rezervne rešitve.
If the remaining exposure exceeds the acceptable risk level, additional measures may include alternative operating procedures, improved recovery arrangements or reduced supplier dependency.
Če preostala izpostavljenost presega sprejemljivo raven tveganja, lahko dodatni ukrepi vključujejo nadomestne postopke dela, izboljšane postopke obnovitve ali zmanjšanje odvisnosti od dobavitelja.
As a result, assigning responsibility for these actions and reviewing their effectiveness connects risk analysis with business continuity and practical risk management.
Določitev odgovornosti za te ukrepe in preverjanje njihove učinkovitosti povežeta analizo tveganj z neprekinjenim poslovanjem ter praktičnim obvladovanjem tveganj.
Risk Analysis and Mitigation ChecklistKontrolni seznam za analizo in zmanjševanje tveganj
Use this checklist to review your organisation’s approach to risk assessment, prioritization and mitigation planning.
S tem kontrolnim seznamom preverite pristop svoje organizacije k ocenjevanju tveganj, določanju prednostnih ravni in načrtovanju ukrepov za zmanjšanje tveganj.
Reviewing the checklistPregled kontrolnega seznama
This checklist is a practical management aid. Completing it does not independently demonstrate regulatory compliance. Organisations must assess and fulfil their applicable legal requirements separately.
Ta kontrolni seznam je praktični pripomoček za upravljanje. Njegova izpolnitev sama po sebi ne dokazuje skladnosti s predpisi. Organizacije morajo ločeno ugotoviti in izpolniti zakonske zahteve, ki veljajo zanje.
Frequently asked questions Pogosta vprašanja
The software helps organisations identify, assess, prioritize and document risks. In addition, it can support mitigation planning, responsibility assignments and ongoing reviews.
Programska oprema za analizo tveganj organizacijam pomaga prepoznavati, ocenjevati in dokumentirati tveganja ter določati njihove prednostne ravni. Podpira lahko tudi načrtovanje ukrepov za zmanjšanje tveganj, dodeljevanje odgovornosti in redne preglede.
Prioritization involves evaluating likelihood and impact, considering existing controls and comparing residual exposure with defined risk acceptance criteria. Furthermore, business criticality and regulatory requirements may also influence priorities.
Določanje prednostnih ravni vključuje oceno verjetnosti in vpliva ter upoštevanje obstoječih ukrepov. Preostalo izpostavljenost nato primerjamo z določenimi merili sprejemljivosti tveganj. Na prednostne naloge lahko vplivajo tudi pomen za poslovanje in zakonske zahteve.
Assessment identifies and evaluates potential threats. In contrast, mitigation involves selecting and implementing measures intended to reduce their likelihood, consequences or overall exposure.
Ocenjevanje tveganj zajema prepoznavanje in vrednotenje morebitnih groženj. Zmanjševanje tveganj pa vključuje izbiro in izvajanje ukrepov za zmanjšanje njihove verjetnosti, posledic ali skupne izpostavljenosti.
No. Software can support assessments and documentation, but compliance depends on meeting applicable legal requirements and implementing appropriate security measures.
Ne. Programska oprema lahko podpira ocenjevanje in dokumentiranje. Skladnost pa je odvisna od izpolnjevanja veljavnih zakonskih zahtev in izvajanja ustreznih varnostnih ukrepov.
How Blue Octopus Supports Structured Risk AnalysisKako Blue Octopus podpira sistematično analizo tveganj
Blue Octopus provides tools for managing organisational risks within a broader information asset and business management platform.
Blue Octopus ponuja orodja za obvladovanje tveganj v organizaciji v okviru širše platforme za upravljanje informacijskih sredstev in poslovanja.
Its risk analysis functionality supports likelihood and impact evaluation, visualisation of risk levels and the distinction between initial and residual risk. In addition, organisations can document mitigation measures and connect identified risks with relevant information assets, processes and responsibilities.
Funkcionalnost analize tveganj podpira ocenjevanje verjetnosti in vpliva, vizualni prikaz ravni tveganj ter razlikovanje med začetnim in preostalim tveganjem. Organizacije lahko dokumentirajo ukrepe za zmanjšanje tveganj in prepoznana tveganja povežejo z ustreznimi informacijskimi sredstvi, procesi in odgovornostmi.
By bringing these activities together, Blue Octopus can help teams maintain a clearer overview of risk exposure, priorities and supporting documentation.
S povezovanjem teh dejavnosti lahko Blue Octopus ekipam pomaga ohranjati jasnejši pregled nad izpostavljenostjo tveganjem, prednostnimi nalogami in spremljajočo dokumentacijo.
The platform supports the management side of risk analysis. However, it does not replace technical cybersecurity controls, independent assessments or regulatory compliance verification.
Platforma podpira upravljavski del analize tveganj. Ne nadomešča tehničnih ukrepov za kibernetsko varnost, neodvisnih ocen ali preverjanja skladnosti s predpisi.
Explore the Blue Octopus modules to learn more about the available functionalities.
Oglejte si module Blue Octopus za več informacij o razpoložljivih funkcionalnostih.
From Risk Priorities to Practical ActionOd prednostnih ravni tveganj do konkretnih ukrepov
Effective risk management requires more than identifying threats. Therefore, organisations need consistent assessment criteria, clearly defined priorities, responsible owners and suitable mitigation measures. For businesses in Slovenia, connecting risk assessments with information assets, business processes and documentation can support better decisions and stronger operational resilience.
Učinkovito obvladovanje tveganj zahteva več kot le prepoznavanje groženj. Organizacije potrebujejo enotna merila ocenjevanja, jasno določene prednostne naloge, odgovorne osebe in ustrezne ukrepe za zmanjšanje tveganj. Povezovanje ocen tveganj z informacijskimi sredstvi, poslovnimi procesi in dokumentacijo lahko slovenskim podjetjem pomaga pri sprejemanju boljših odločitev in krepitvi odpornosti poslovanja.
Discover Blue Octopus to explore how structured risk analysis and centralised documentation can support your organisation.
Spoznajte Blue Octopus in preverite, kako lahko sistematična analiza tveganj ter centralizirana dokumentacija podpreta vašo organizacijo.
