


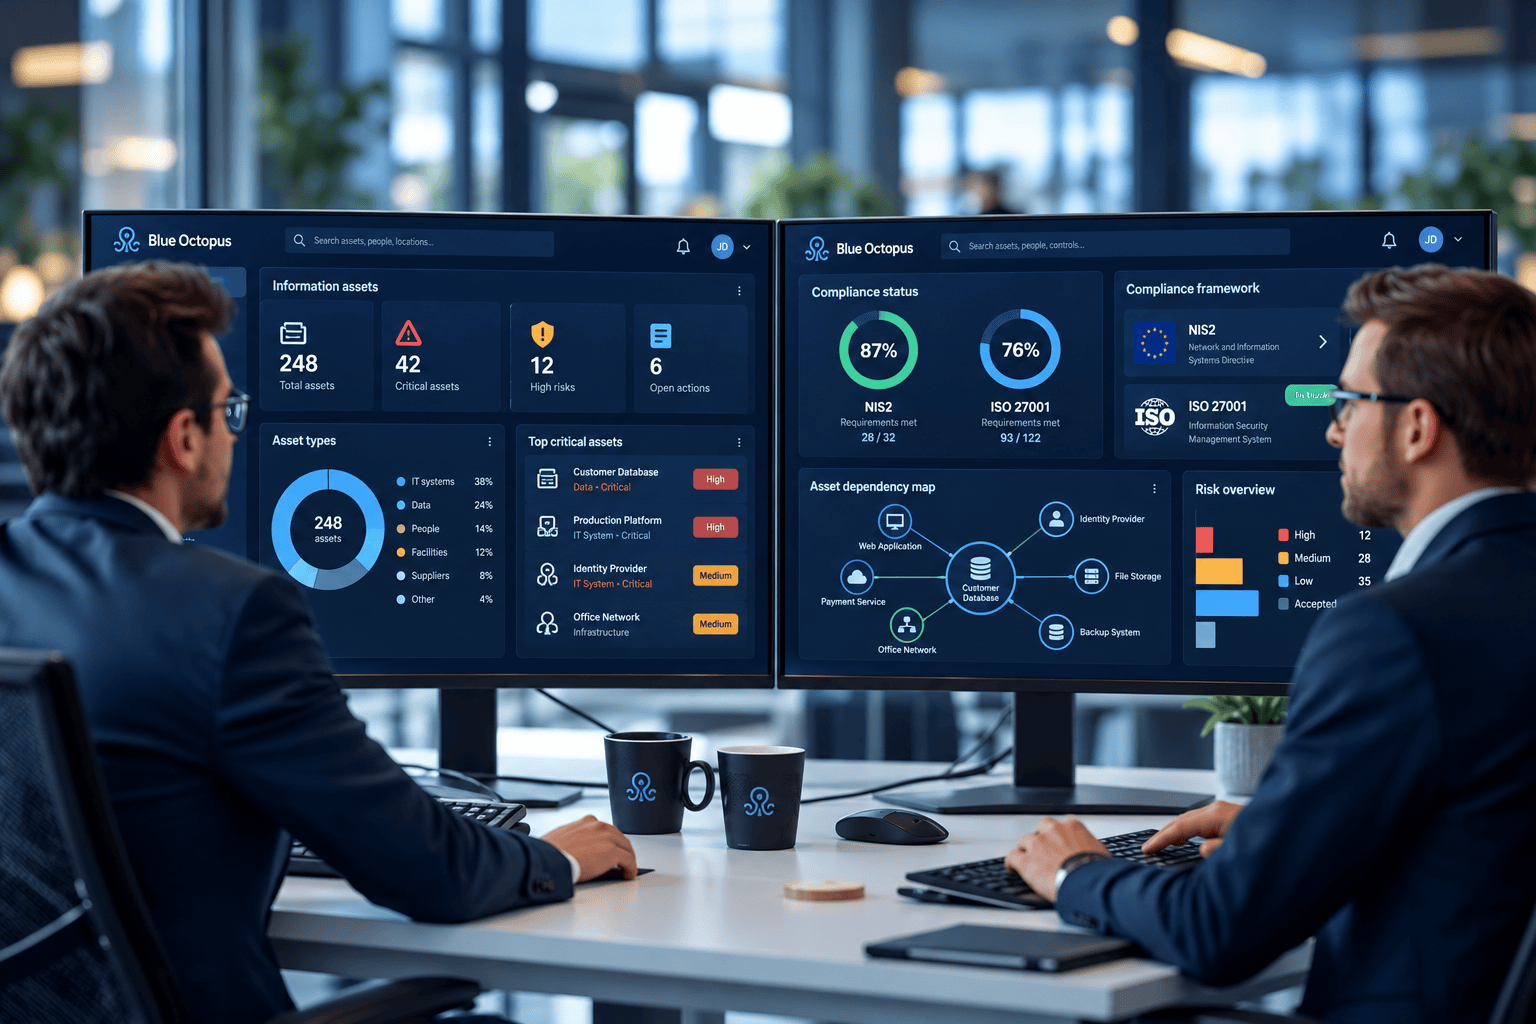
Choosing asset management software for NIS2 and ISO 27001 readiness is becoming increasingly important for organisations managing complex information systems and cybersecurity risks. Applications, databases, cloud services and external providers all support essential business operations. However, without reliable asset records, it can be difficult to identify critical resources and manage related risks. Izbira programske opreme za upravljanje sredstev za pripravo na zahteve NIS2 in standard ISO 27001 postaja vse pomembnejša za organizacije, ki upravljajo kompleksne informacijske sisteme in kibernetska tveganja. Poslovanje podpirajo aplikacije, podatkovne zbirke, storitve v oblaku in zunanji ponudniki. Brez zanesljivih evidenc sredstev pa je težko prepoznati ključne vire in obvladovati z njimi povezana tveganja.
For organisations preparing for NIS2 requirements or implementing ISO/IEC 27001 , asset management software can support a more structured approach to information security. The right platform should help teams maintain asset records, understand dependencies, assess risks and organise compliance documentation. Here are five important factors to consider. Organizacijam, ki se pripravljajo na zahteve NIS2 ali uvajajo ISO/IEC 27001, lahko programska oprema za upravljanje sredstev pomaga vzpostaviti bolj strukturiran pristop k informacijski varnosti. Primerna platforma naj ekipam omogoča vzdrževanje evidenc sredstev, razumevanje odvisnosti, ocenjevanje tveganj in urejanje dokumentacije za skladnost. V nadaljevanju je predstavljenih pet dejavnikov, ki jih je smiselno upoštevati.
Understand Your NIS2 and ISO 27001 RequirementsRazumite zahteve NIS2 in ISO 27001
Before choosing software, organisations should identify which regulatory requirements and security standards apply to them. The NIS2 Directive establishes cybersecurity risk management requirements for essential and important entities within its scope. Article 21 addresses measures including asset management, supply chain security, business continuity and incident handling. Pred izbiro programske opreme naj organizacija ugotovi, katere regulativne zahteve in varnostni standardi zanjo veljajo. Direktiva NIS2 za bistvene in pomembne subjekte na svojem področju uporabe določa zahteve za obvladovanje kibernetskih tveganj. 21. člen med ukrepi obravnava upravljanje sredstev, varnost dobavne verige, neprekinjeno poslovanje in obravnavo incidentov.
Meanwhile, ISO/IEC 27001 provides a framework for establishing and maintaining an information security management system (ISMS). In Slovenia, the Information Security Act (ZInfV-1) implements NIS2. Article 21 of ZInfV-1 requires covered entities to maintain documented security arrangements, including an up-to-date inventory of relevant assets. Although these frameworks have overlapping objectives, they are not identical. Therefore, organisations should assess their specific obligations before selecting a platform. Medtem ISO/IEC 27001 določa okvir za vzpostavitev in vzdrževanje sistema upravljanja informacijske varnosti (ISMS). V Sloveniji NIS2 prenaša Zakon o informacijski varnosti (ZInfV-1). 21. člen ZInfV-1 zavezanim subjektom nalaga vzpostavitev dokumentiranih varnostnih ureditev, med drugim posodobljenega popisa ustreznih sredstev. Okviri imajo skupne cilje, vendar niso enaki. Zato naj organizacije pred izbiro platforme preverijo konkretne obveznosti, ki zanje veljajo.
Choose a Flexible Information Asset Register
Traditional hardware inventories may not provide enough information for effective cybersecurity risk management. Organisations also need to understand their applications, databases, cloud services, critical information and external dependencies. Tradicionalni popisi strojne opreme morda ne vsebujejo dovolj podatkov za učinkovito obvladovanje kibernetskih tveganj. Organizacije morajo poznati tudi svoje aplikacije, podatkovne zbirke, storitve v oblaku, ključne informacije in zunanje odvisnosti.
A useful information asset register should allow teams to: Uporaben register informacijskih sredstev naj ekipam omogoča:
- Record different types of information assets.Evidentiranje različnih vrst informacijskih sredstev.
- Assign responsible asset owners.Določanje odgovornih lastnikov sredstev.
- Classify assets according to their criticality.Razvrščanje sredstev glede na njihovo kritičnost.
- Document relationships between assets and business processes.Dokumentiranje povezav med sredstvi in poslovnimi procesi.
- Update records when significant changes occur.Posodabljanje evidenc ob pomembnih spremembah.
For example, a customer application may depend on a cloud database and an external hosting provider. Documenting these relationships helps organisations understand which business activities could be affected by a service disruption. As a result, asset management is more valuable than simply maintaining a list of equipment. Uporabniška aplikacija je lahko na primer odvisna od podatkovne zbirke v oblaku in zunanjega ponudnika gostovanja. Zabeležene povezave organizaciji pomagajo razumeti, katere poslovne dejavnosti bi lahko prizadel izpad storitve. Upravljanje sredstev je zato koristnejše od samega seznama opreme.
Evaluate Asset Dependencies and Business ImpactOcenite odvisnosti med sredstvi in vpliv na poslovanje
Understanding dependencies is essential for effective risk assessment and business continuity planning. If a critical database becomes unavailable, several applications or departments may experience disruption. Organisations should understand these relationships before an incident occurs. Visual dependency mapping can help teams identify connected systems and potential single points of failure. Razumevanje odvisnosti je pomembno za ocenjevanje tveganj in načrtovanje neprekinjenega poslovanja. Če ključna podatkovna zbirka ni na voljo, lahko to ovira več aplikacij ali oddelkov. Organizacije morajo te povezave poznati, še preden pride do incidenta. Vizualni prikaz odvisnosti pomaga prepoznati povezane sisteme in morebitne posamezne točke odpovedi.
However, visual diagrams are not mandatory for every Business Impact Analysis (BIA) . What matters is that organisations can identify critical activities, assess disruption impacts and establish suitable recovery priorities. Software that connects assets, business processes and risk assessments can make these activities easier to coordinate. Vendar vizualni diagrami niso obvezni pri vsaki analizi vpliva na poslovanje (BIA). Pomembno je, da organizacija prepozna ključne dejavnosti, oceni posledice motenj in določi ustrezne prednostne naloge za obnovo. Programska oprema, ki povezuje sredstva, poslovne procese in ocene tveganj, lahko olajša usklajevanje teh dejavnosti.
Connect Assets, Risks and Compliance DocumentationPovežite sredstva, tveganja in dokumentacijo o skladnosti
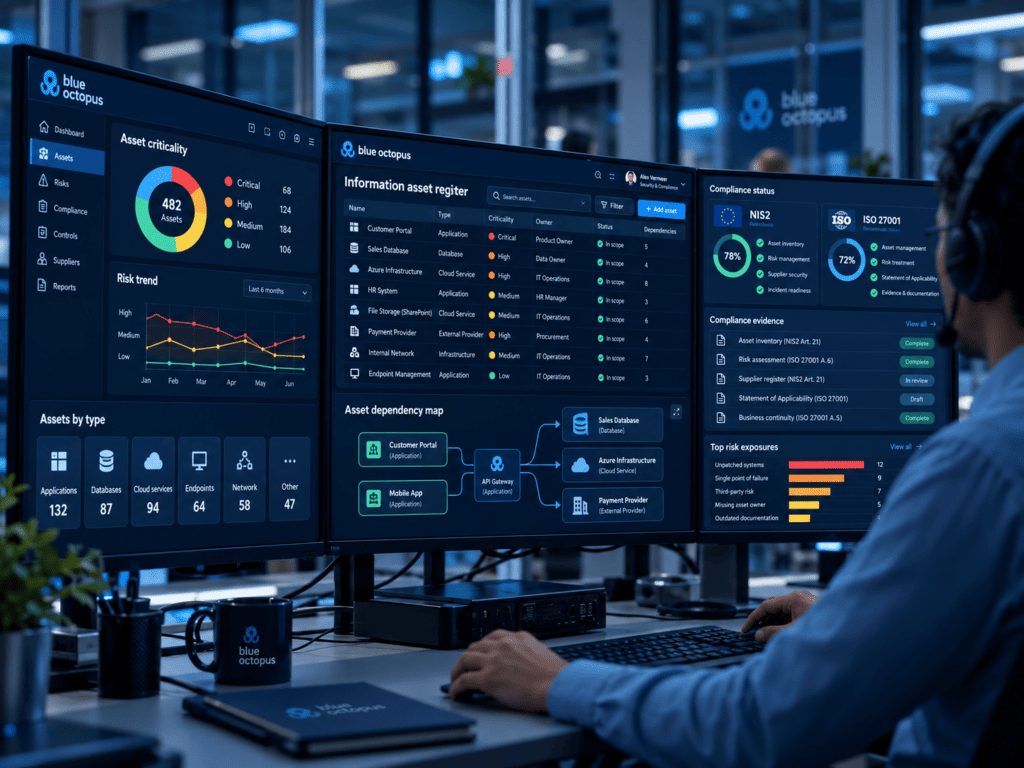
An information asset inventory becomes more useful when it supports broader risk management activities. By connecting assets with risk analysis , organisations can identify relevant risks, evaluate their likelihood and impact, assign responsibilities and document mitigation measures. For compliance preparation, they should also consider whether the platform supports structured records of requirements, controls and supporting evidence. Register informacijskih sredstev je uporabnejši, kadar podpira tudi širše dejavnosti obvladovanja tveganj. Ko organizacije sredstva povežejo z analizo tveganj, lažje prepoznajo relevantna tveganja, ocenijo njihovo verjetnost in vpliv, dodelijo odgovornosti ter dokumentirajo ukrepe za njihovo obravnavo. Pri pripravi na skladnost naj preverijo tudi, ali platforma omogoča strukturirano vodenje zahtev, kontrol in dokazil.
Therefore, keeping this information connected can reduce duplication and give management a clearer view of outstanding activities. Strategic analysis tools such as SWOT and PESTLE may also support broader business planning. However, neither NIS2 nor ISO/IEC 27001 universally requires organisations to use these specific analysis methods. The priority is choosing tools that support the organisation’s actual security and risk management needs. Zato lahko povezani podatki zmanjšajo podvajanje in vodstvu omogočijo jasnejši pregled nad odprtimi nalogami. Analizi SWOT in PESTLE lahko podpreta širše poslovno načrtovanje. Vendar niti NIS2 niti ISO/IEC 27001 na splošno ne zahtevata uporabe teh konkretnih metod analize. Izbira orodij naj temelji na dejanskih potrebah organizacije na področju varnosti in obvladovanja tveganj.
Evaluate Data Protection, Hosting and SecurityOcenite varstvo podatkov, gostovanje in varnost
Information asset registers may contain sensitive details about business systems, infrastructure and operational dependencies. Therefore, organisations should carefully evaluate how a software provider protects this information. Registri informacijskih sredstev lahko vsebujejo občutljive podatke o poslovnih sistemih, infrastrukturi in operativnih odvisnostih. Zato naj organizacije skrbno preverijo, kako ponudnik programske opreme varuje te informacije.
Important considerations include: Med pomembna vprašanja sodijo:
- Access controls and user permissions.Upravljanje dostopa in uporabniška dovoljenja.
- Authentication and data protection measures.Avtentikacija in ukrepi za varstvo podatkov.
- Backup and recovery arrangements.Varnostne kopije in postopki obnovitve.
- Data processing locations and applicable legal requirements.Lokacije obdelave podatkov in veljavne pravne zahteve.
- Provider security practices and contractual safeguards.Varnostne prakse ponudnika in pogodbena jamstva.
EU hosting may be relevant to an organisation’s legal, contractual or security requirements. However, NIS2 does not impose a universal requirement for every asset management platform to store all data exclusively within the EU. For this reason, organisations should evaluate hosting arrangements in the context of their applicable obligations and risk assessments. Gostovanje v EU je lahko pomembno zaradi pravnih, pogodbenih ali varnostnih zahtev organizacije. Vendar NIS2 ne določa splošne zahteve, da mora vsaka platforma za upravljanje sredstev vse podatke hraniti izključno v EU. Zato naj organizacije ureditev gostovanja presodijo glede na svoje obveznosti in oceno tveganj.
Practical Example: Choosing Software for a Critical Cloud ServicePraktični primer: izbira programske opreme za ključno storitev v oblaku
Consider a Slovenian organisation that relies on a cloud-based application for customer management and daily operations. The application stores important business information and depends on an external hosting provider. When evaluating asset management software, the organisation needs more than a basic inventory. It must be able to identify the application’s owner, assess its criticality and document dependencies with other systems and business processes. Predstavljajmo si slovensko organizacijo, ki za upravljanje strank in vsakodnevno poslovanje uporablja aplikacijo v oblaku. Aplikacija hrani pomembne poslovne informacije in je odvisna od zunanjega ponudnika gostovanja. Pri izbiri programske opreme za upravljanje sredstev organizacija potrebuje več kot osnovni popis. Ugotoviti mora lastnika aplikacije, oceniti njeno kritičnost ter dokumentirati odvisnosti od drugih sistemov in poslovnih procesov.
The organisation compares platforms based on their ability to connect asset records with risk assessments, business continuity planning and compliance documentation. It also reviews access controls, hosting arrangements and provider security practices. By evaluating these capabilities alongside applicable NIS2, ZInfV-1 and ISO/IEC 27001 requirements, the organisation can choose software that better supports its operational and security needs without assuming that the platform itself guarantees compliance. Organizacija primerja platforme glede na to, kako povezujejo evidence sredstev z ocenami tveganj, načrtovanjem neprekinjenega poslovanja in dokumentacijo o skladnosti. Preveri tudi upravljanje dostopa, ureditev gostovanja in varnostne prakse ponudnika. Če te zmožnosti presoja ob upoštevanju veljavnih zahtev NIS2, ZInfV-1 in ISO/IEC 27001, lahko izbere programsko opremo, ki bolje podpira njene operativne in varnostne potrebe, ne da bi predpostavljala, da platforma sama zagotavlja skladnost.
Asset Management Software Evaluation ChecklistKontrolni seznam za oceno programske opreme za upravljanje sredstev
Use this checklist to compare asset management software against your organisation’s information security, risk management and compliance needs.S tem kontrolnim seznamom primerjajte programsko opremo za upravljanje sredstev s potrebami organizacije na področju informacijske varnosti, obvladovanja tveganj in skladnosti.
This checklist supports software evaluation. Selecting a platform does not establish compliance with NIS2, ZInfV-1 or ISO/IEC 27001. Organisations must assess their obligations, implement appropriate measures and maintain supporting evidence separately.Kontrolni seznam je namenjen ocenjevanju programske opreme. Izbira platforme ne zagotavlja skladnosti z NIS2, ZInfV-1 ali ISO/IEC 27001. Organizacije morajo same preveriti svoje obveznosti, izvajati ustrezne ukrepe in hraniti pripadajoča dokazila.
Frequently asked questionsPogosta vprašanja
NIS2 includes asset management among its cybersecurity risk management measures. National legislation may specify additional requirements. In Slovenia, Article 21 of ZInfV-1 explicitly requires covered entities to maintain an up-to-date inventory of relevant information and other assets.NIS2 vključuje upravljanje sredstev med ukrepe za obvladovanje kibernetskih tveganj. Nacionalna zakonodaja lahko določa dodatne zahteve. V Sloveniji 21. člen ZInfV-1 zavezanim subjektom izrecno nalaga vzdrževanje posodobljenega popisa ustreznih informacijskih in drugih sredstev.
Yes. Organisations can use one platform to manage overlapping information, such as asset inventories, risk assessments, responsibilities and compliance evidence. However, they must assess the specific requirements of each framework separately.Da. Organizacije lahko na eni platformi upravljajo podatke, ki se prekrivajo, na primer popise sredstev, ocene tveganj, odgovornosti in dokazila o skladnosti. Kljub temu morajo ločeno preveriti konkretne zahteve vsakega okvira.
Not universally. Visual mapping can help organisations understand system relationships and support Business Impact Analysis, but neither framework generally requires a particular diagramming tool.Ne, ne v vseh primerih. Vizualni prikaz lahko organizacijam pomaga razumeti povezave med sistemi in podpira analizo vpliva na poslovanje, vendar noben od okvirov praviloma ne zahteva uporabe točno določenega orodja za risanje diagramov.
No. Software can support documentation, risk management and compliance activities. Organisations must still implement applicable security measures, maintain evidence and meet the relevant legal or certification requirements.Ne. Programska oprema lahko podpira dokumentiranje, obvladovanje tveganj in dejavnosti za zagotavljanje skladnosti. Organizacije morajo še vedno izvajati veljavne varnostne ukrepe, hraniti dokazila ter izpolnjevati ustrezne zakonske ali certifikacijske zahteve.
How Blue Octopus Supports Asset Management and ComplianceKako Blue Octopus podpira upravljanje sredstev in skladnost
Blue Octopus helps organisations manage information assets, business risks and compliance documentation within one platform. Its asset management functionalities include configurable information asset registers, asset ownership, criticality classification and visual dependency mapping. Organisations can also connect asset information with structured risk assessments, mitigation measures and business continuity planning. Blue Octopus organizacijam pomaga upravljati informacijska sredstva, poslovna tveganja in dokumentacijo o skladnosti na eni platformi. Funkcionalnosti za upravljanje sredstev vključujejo prilagodljive registre informacijskih sredstev, določanje lastnikov, razvrščanje kritičnosti in vizualno prikazovanje odvisnosti. Organizacije lahko podatke o sredstvih povežejo tudi s strukturiranimi ocenami tveganj, ukrepi za njihovo obravnavo in načrtovanjem neprekinjenega poslovanja.
In addition, the compliance register supports the organisation of regulatory requirements, controls and related evidence. These capabilities can help teams maintain clearer records and coordinate activities relevant to NIS2, ZInfV-1 and ISO/IEC 27001. Poleg tega register skladnosti podpira urejanje regulativnih zahtev, kontrol in povezanih dokazil. Te zmožnosti ekipam pomagajo vzdrževati preglednejše evidence in usklajevati dejavnosti, povezane z NIS2, ZInfV-1 in ISO/IEC 27001.
However, Blue Octopus does not replace technical cybersecurity controls, legal assessments or certification audits. Using the platform alone does not guarantee regulatory compliance. Explore the Blue Octopus modules for more information. Blue Octopus ne nadomešča tehničnih ukrepov kibernetske varnosti, pravnih presoj ali certifikacijskih presoj. Sama uporaba platforme ne zagotavlja skladnosti z zakonodajo. Več informacij najdete med moduli Blue Octopus.
Choosing Software That Supports Long-Term SecurityIzberite programsko opremo, ki podpira dolgoročno varnost
The best asset management software is not necessarily the platform with the most features. It is the one that supports an organisation’s actual assets, risks and operational responsibilities. By connecting information asset records with risk assessments, business processes and compliance documentation, organisations can improve visibility and make better security decisions. Najboljša programska oprema za upravljanje sredstev ni nujno tista z največ funkcijami. Pomembno je, da podpira dejanska sredstva, tveganja in operativne odgovornosti organizacije. Povezovanje evidenc informacijskih sredstev z ocenami tveganj, poslovnimi procesi in dokumentacijo o skladnosti lahko izboljša preglednost in pomaga pri sprejemanju varnostnih odločitev.
For companies preparing for NIS2 or working towards ISO/IEC 27001, a structured approach provides a stronger foundation for ongoing information security management. Za podjetja, ki se pripravljajo na NIS2 ali uvajajo ISO/IEC 27001, strukturiran pristop zagotavlja trdnejšo podlago za stalno upravljanje informacijske varnosti.
Discover Blue Octopus to explore how connected asset management and risk analysis can support your organisation. Spoznajte Blue Octopus in preverite, kako lahko povezano upravljanje sredstev in analiza tveganj podpreta vašo organizacijo.