


A risk-aware organisation in Slovenia must address cybersecurity, operational disruptions, supplier dependencies and regulatory requirements. Because these risks affect several business functions, separate processes and disconnected information make them difficult to manage.Organizacije v Sloveniji se srečujejo z vse zahtevnejšimi izzivi na področju kibernetske varnosti, prekinitev poslovanja, odvisnosti od dobaviteljev in regulativnih zahtev. Ta tveganja pogosto vplivajo na več poslovnih področij. Zato jih je težko obvladovati z ločenimi postopki in nepovezanimi informacijami.
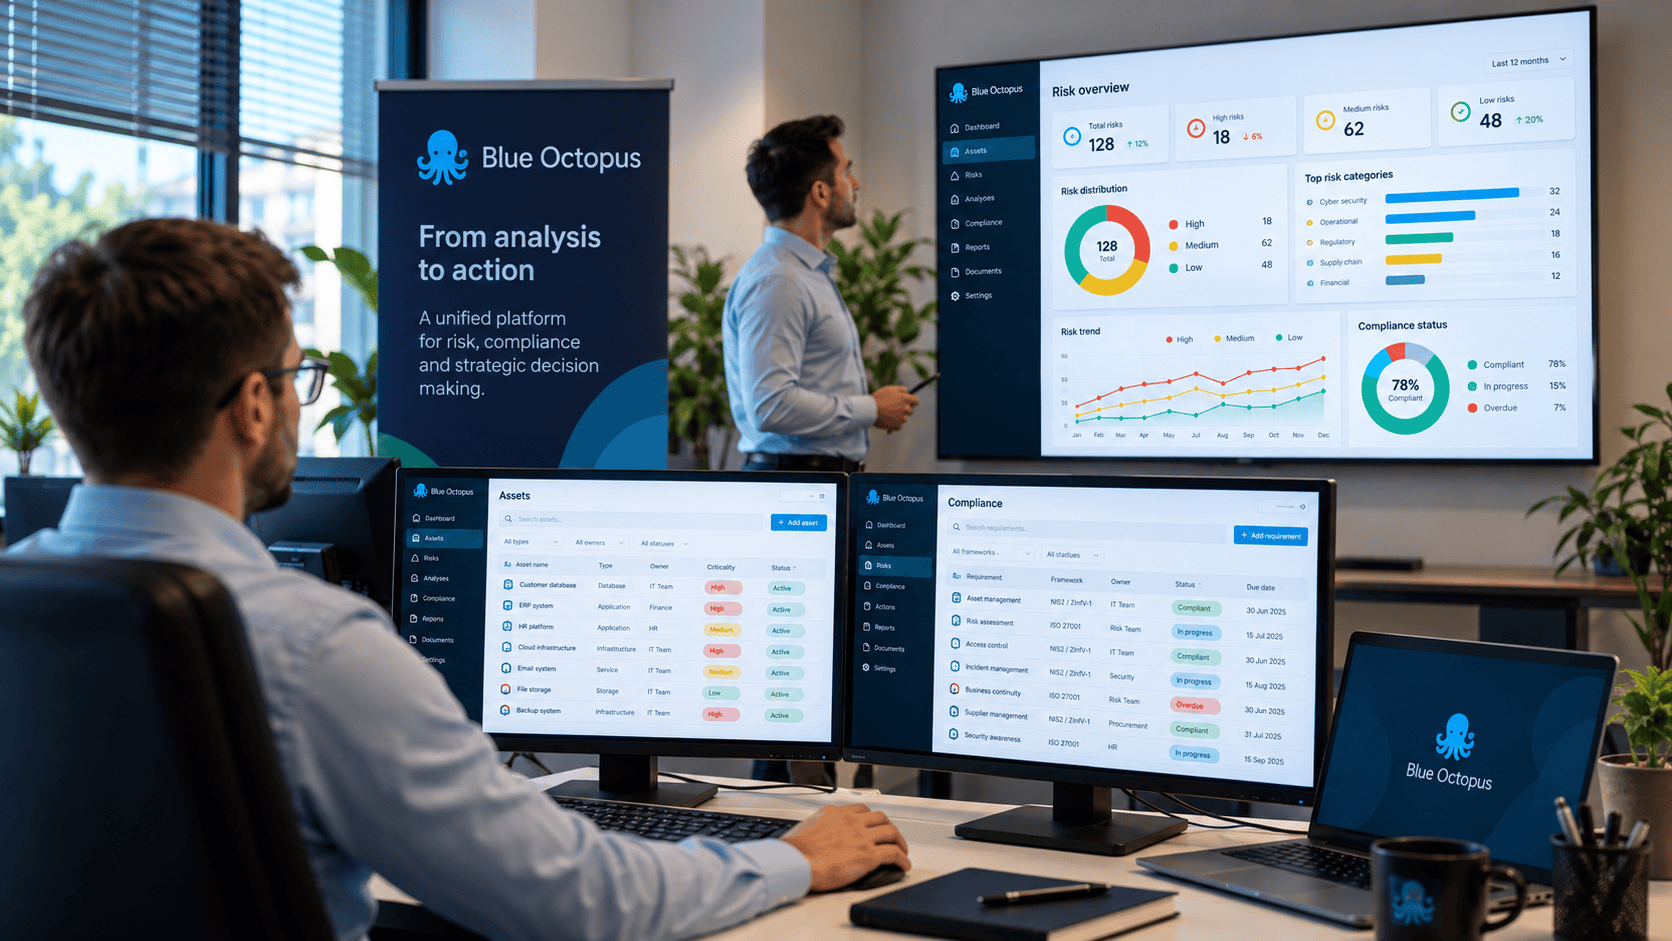
Connecting information asset management, risk assessment and compliance supports better decisions. It also makes responsibilities clearer. Instead of maintaining isolated records, teams can understand how critical resources, business processes and potential threats relate to one another. Platforms such as Blue Octopus support this approach. For example, teams can bring information assets, risk analyses and supporting documentation into a shared management environment.Organizacija v Sloveniji, ki se zaveda tveganj, povezuje upravljanje informacijskih sredstev, ocenjevanje tveganj in zagotavljanje skladnosti. Tako podpira boljše odločitve in jasneje določa odgovornosti. Ekipe lahko namesto ločenih evidenc uporabljajo povezan pregled ključnih virov, poslovnih procesov in morebitnih groženj. Platforme, kot je Blue Octopus, ta pristop podpirajo z združevanjem informacijskih sredstev, analiz tveganj in pripadajoče dokumentacije v skupnem okolju za upravljanje.
Why a Risk-Aware Organisation Connects Its RecordsZakaj je povezano obvladovanje tveganj pomembno
Understanding business risks requires more than identifying potential threats. A risk-aware organisation must identify affected processes and assess the consequences. In addition, it must assign responsibility for appropriate measures. For example, an unavailable business application may initially appear to be a technical issue. However, several departments may depend on that application. An interruption could then affect customer services, financial reporting or essential internal operations.Za razumevanje poslovnih tveganj ni dovolj zgolj prepoznati morebitnih groženj. Organizacije morajo ugotoviti tudi, kateri procesi bi bili prizadeti, kako resne bi bile posledice in kdo je odgovoren za ustrezne ukrepe. Nedostopna poslovna aplikacija se lahko na primer sprva zdi zgolj tehnična težava. Če pa jo uporablja več oddelkov, lahko prekinitev vpliva na storitve za stranke, finančno poročanje ali ključne notranje dejavnosti.
When asset inventories, risk assessments and compliance records are maintained separately, these relationships can be difficult to identify. Information may become outdated or duplicated, while different departments may use inconsistent assessment methods. Therefore, a connected approach makes dependencies clearer. Management can then distinguish isolated problems from risks to broader business objectives.Če organizacija ločeno vodi popise sredstev, ocene tveganj in evidence skladnosti, te povezave težje prepozna. Informacije lahko zastarajo ali se podvajajo, oddelki pa lahko uporabljajo različne metode ocenjevanja. Povezan pristop zato izboljša pregled nad odvisnostmi. Vodstvu pomaga razlikovati med posameznimi težavami in tveganji, ki lahko vplivajo na širše poslovne cilje.
Connecting Assets, Risks and CompliancePovezovanje sredstev, tveganj in skladnosti
A risk-aware organisation connects three areas: information asset management, risk analysis and compliance management. Information asset management provides an overview of the data, applications, systems and services supporting business operations. For example, a structured register identifies critical resources, their owners and their importance. It also records dependencies between assets and processes.Celovito obvladovanje tveganj temelji na treh pomembnih področjih: upravljanju informacijskih sredstev, analizi tveganj in upravljanju skladnosti. Upravljanje informacijskih sredstev omogoča pregled nad podatki, aplikacijami, sistemi in storitvami, ki podpirajo poslovanje. Urejen register organizaciji pomaga prepoznati ključne vire, določiti njihove lastnike, oceniti njihovo pomembnost ter dokumentirati odvisnosti med sredstvi in procesi.
Risk analysis builds on this information by assessing potential threats, their likelihood and possible consequences. Organisations can then evaluate existing controls and determine residual risk. Therefore, their risk acceptance criteria guide the priority of mitigation measures.Analiza tveganj te informacije nadgradi z oceno morebitnih groženj, verjetnosti njihove uresničitve in možnih posledic. Organizacije lahko ocenijo obstoječe kontrole, določijo preostalo tveganje in prednostno razvrstijo ukrepe za njegovo zmanjšanje glede na svoja merila sprejemljivosti tveganj.
Connecting Compliance Requirements and ControlsPovezovanje zahtev za skladnost in kontrol
Compliance management connects applicable legal, regulatory, contractual and internal requirements with relevant responsibilities and controls. In addition, organised records support internal reviews, audits and management oversight. These activities become more effective when information is shared. For example, teams can identify the assets supporting a critical process, the risks affecting them and the controls they need. As a result, decisions draw on a clearer view of those relationships.Upravljanje skladnosti povezuje veljavne zakonske, regulativne, pogodbene in notranje zahteve z ustreznimi odgovornostmi in kontrolami. Urejene evidence podpirajo notranje preglede, revizije in nadzor vodstva. Te dejavnosti so učinkovitejše, če uporabljajo skupne informacije. Ko organizacija ve, katera sredstva podpirajo ključni proces, katera tveganja jih ogrožajo in katere kontrole potrebuje, ima boljšo podlago za odločanje.
Practical Example: Managing a Critical Service DependencyPraktični primer: obvladovanje odvisnosti od ključne storitve
For example, consider a Slovenian organisation that relies on an external cloud service for several important business processes. If the provider
experiences an extended outage, multiple departments
may lose access to essential information.
A risk-aware organisation first records the cloud service as an information asset and documents its dependencies. The organisation
can then assess which processes would be affected,
evaluate the potential business consequences
and review existing controls.Predstavljajmo si slovensko organizacijo, ki za več pomembnih poslovnih procesov uporablja storitev zunanjega ponudnika v oblaku. Ob daljšem izpadu ponudnika lahko več oddelkov izgubi dostop do ključnih informacij. Povezan pristop se začne z evidentiranjem storitve v oblaku kot informacijskega sredstva in dokumentiranjem njenih odvisnosti. Organizacija lahko nato ugotovi, kateri procesi bi bili prizadeti, oceni morebitne poslovne posledice in pregleda obstoječe kontrole.
If the remaining risk is too high, the organisation needs additional measures. For example, it could improve operating procedures, contractual arrangements or recovery planning. Assigning owners and documenting mitigation activities gives management an overview of the risk. It also shows which actions are needed.Če preostalo tveganje presega sprejemljivo raven, lahko organizacija uvede nadomestne postopke dela, izboljša pogodbene dogovore ali podrobneje načrtuje obnovo delovanja. Z določitvijo odgovornih lastnikov in dokumentiranjem aktivnosti za zmanjševanje tveganj vodstvu omogoči pregled nad tveganjem ter potrebnimi ukrepi.


Risk Management and Compliance in SloveniaObvladovanje tveganj in skladnost v Sloveniji
For Slovenian organisations, integrated risk management can also support the implementation of applicable national and European information security requirements. The Information Security Act (ZInfV-1), which implements the EU NIS2 Directive , establishes cybersecurity risk management obligations for organisations within its scope. Article 21 addresses documented risk assessments, information asset inventories, security policies and business continuity arrangements. In addition, Article 22 addresses technical, operational and organisational cybersecurity risk management measures.Celovito obvladovanje tveganj lahko slovenskim organizacijam pomaga tudi pri izpolnjevanju veljavnih nacionalnih in evropskih zahtev za informacijsko varnost. Zakon o informacijski varnosti (ZInfV-1), ki prenaša direktivo EU NIS2, zavezanim organizacijam nalaga obveznosti za obvladovanje kibernetskih tveganj. 21. člen ureja varnostno dokumentacijo, vključno z ocenami tveganj, popisi informacijskih sredstev, varnostnimi politikami in načrti neprekinjenega poslovanja. 22. člen pa določa tehnične, operativne in organizacijske ukrepe za obvladovanje kibernetskih tveganj.
Guidance and ISO/IEC 27001Smernice in ISO/IEC 27001
The Slovenian Government Information Security Office (URSIV) provides guidance and supporting materials for affected organisations. Another relevant framework is ISO/IEC 27001 , which establishes requirements for an Information Security Management System (ISMS). It supports a systematic approach to managing information security risks through defined responsibilities, controls and continual improvement.Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) zavezancem zagotavlja smernice in podporna gradiva. Pomemben okvir je tudi ISO/IEC 27001, ki določa zahteve za sistem upravljanja informacijske varnosti (ISMS). Standard podpira sistematično obvladovanje tveganj informacijske varnosti z opredeljenimi odgovornostmi, kontrolami in nenehnim izboljševanjem.
However, these frameworks are not interchangeable. ISO/IEC 27001 certification is generally voluntary, while ZInfV-1 establishes legal obligations for organisations meeting its statutory criteria. A management platform can support assessments and documentation, but software alone does not establish legal compliance or certification.Vendar ti okviri niso medsebojno zamenljivi. Certificiranje po standardu ISO/IEC 27001 je praviloma prostovoljno, ZInfV-1 pa določa zakonske obveznosti za organizacije, ki izpolnjujejo zakonska merila. Platforma za upravljanje lahko pomaga pri ocenjevanju in dokumentiranju. Sama programska oprema pa še ne zagotavlja zakonske skladnosti ali pridobitve certifikata.
How to Build a More Risk-Aware OrganisationKako v organizaciji okrepiti zavedanje o tveganjih
Identify Critical Activities and AssetsPrepoznajte ključne dejavnosti in sredstva
Developing an integrated approach does not necessarily require replacing every existing process. First, identify critical business activities, relevant information assets and operational dependencies.Uvedba celovitega pristopa ne zahteva nujno zamenjave vseh obstoječih postopkov. Organizacije lahko začnejo s prepoznavanjem ključnih poslovnih dejavnosti, pomembnih informacijskih sredstev in odvisnosti pri poslovanju.
Establish Risk Assessment CriteriaDoločite merila za ocenjevanje tveganj
The next step is to establish consistent risk assessment criteria and connect identified risks with suitable mitigation measures. In addition, significant actions should have clearly assigned responsibilities, expected outcomes and appropriate review arrangements.Naslednji korak je določitev enotnih meril za ocenjevanje tveganj in povezovanje prepoznanih tveganj z ustreznimi ukrepi za njihovo zmanjšanje. Za pomembne aktivnosti je treba jasno določiti tudi odgovornosti, pričakovane rezultate in način preverjanja izvedbe.
Connect Compliance Requirements with ControlsPovežite zahteve za skladnost s kontrolami
Next, connect applicable compliance requirements with existing controls and supporting documentation. This makes compliance part of regular management.Veljavne zahteve za skladnost naj bodo povezane z obstoječimi kontrolami in pripadajočo dokumentacijo. Tako postanejo del rednega upravljanja, namesto da bi ostale ločena administrativna naloga.
Review and Update Risk InformationPregledujte in posodabljajte informacije o tveganjih
Finally, organisations should review their information regularly. For example, changes in suppliers, technology, business processes or regulatory requirements can introduce risks. Existing risks may also become more important. Therefore, the objective is to establish a repeatable management process that remains useful as the organisation evolves.Organizacije naj informacije redno pregledujejo. Spremembe dobaviteljev, tehnologije, poslovnih procesov ali regulativnih zahtev lahko povzročijo nova tveganja ali spremenijo pomembnost obstoječih. Cilj je zato vzpostaviti ponovljiv postopek upravljanja, ki ostaja uporaben tudi med razvojem organizacije.
Checklist for a Risk-Aware OrganisationKontrolni seznam za celovito obvladovanje tveganj
Use this checklist to review how your organisation connects information assets, risk assessments and compliance responsibilities.S tem kontrolnim seznamom preverite, kako vaša organizacija povezuje informacijska sredstva, ocene tveganj in odgovornosti za skladnost.
This checklist is a practical management aid. Completing it does not establish compliance with ZInfV-1, NIS2 or ISO/IEC 27001. Organisations must assess applicable requirements and implement appropriate measures separately.Kontrolni seznam je praktičen pripomoček za upravljanje. Njegova izpolnitev še ne pomeni skladnosti z ZInfV-1, NIS2 ali standardom ISO/IEC 27001. Organizacije morajo posebej preveriti veljavne zahteve in izvesti ustrezne ukrepe.
Frequently asked questionsPogosta vprašanja
A risk-aware organisation systematically identifies, assesses and manages risks when making business decisions. Therefore, it connects potential threats with responsibilities, business processes and appropriate mitigation measures.Organizacija, ki se zaveda tveganj, jih pri poslovnem odločanju sistematično prepoznava, ocenjuje in obvladuje. Morebitne grožnje povezuje z odgovornostmi, poslovnimi procesi in ustreznimi ukrepi za zmanjšanje tveganj.
Asset information helps organisations understand which resources support important business activities. As a result, connecting assets with risks helps teams identify dependencies, evaluate disruptions and prioritise protective measures.Podatki o sredstvih organizaciji pomagajo razumeti, kateri viri podpirajo pomembne poslovne dejavnosti. Povezovanje sredstev s tveganji olajša prepoznavanje odvisnosti, ocenjevanje prekinitev in določanje prednostnih zaščitnih ukrepov.
Yes. It can help organise requirements, controls, responsibilities and documentation. However, compliance still depends on implementing applicable measures and maintaining appropriate evidence.Da. Pomaga lahko pri urejanju zahtev, kontrol, odgovornosti in dokumentacije. Vendar je skladnost še vedno odvisna od izvajanja veljavnih ukrepov in zagotavljanja ustreznih dokazil.
No. Applicability depends on the organisation’s activities, size and other statutory criteria. Each organisation must assess whether it falls within the scope of the legislation.Ne. Uporaba zakona je odvisna od dejavnosti organizacije, njene velikosti in drugih zakonskih meril. Vsaka organizacija mora preveriti, ali spada na področje uporabe zakona.
How Blue Octopus Supports Integrated Risk ManagementKako Blue Octopus podpira celovito obvladovanje tveganj
Blue Octopus provides a modular platform supporting information asset management, business risk analysis and compliance activities. For example, its information asset register lets organisations document assets, assign ownership, classify criticality and represent dependencies. Risk analysis functionalities support likelihood and impact assessments, initial and residual risk evaluation and documentation of mitigation measures.Blue Octopus je modularna platforma za upravljanje informacijskih sredstev, analizo poslovnih tveganj in zagotavljanje skladnosti. Register informacijskih sredstev organizacijam omogoča evidentiranje pomembnih sredstev, določanje lastnikov, razvrščanje glede na kritičnost in prikaz odvisnosti. Funkcije za analizo tveganj podpirajo ocenjevanje verjetnosti in vpliva, vrednotenje začetnega in preostalega tveganja ter dokumentiranje ukrepov za njegovo zmanjšanje.
The platform also connects risk management with business processes, Business Impact Analysis and compliance documentation. As a result, teams can see relevant information and responsibilities more clearly. Consequently, bringing these activities together can reduce dependence on disconnected records and support more consistent management decisions.Platforma obvladovanje tveganj povezuje tudi s poslovnimi procesi, analizo vplivov na poslovanje (BIA) in dokumentacijo za skladnost. Tako ekipe lažje ohranjajo pregled nad pomembnimi informacijami in odgovornostmi. Povezovanje teh dejavnosti lahko zmanjša odvisnost od ločenih evidenc in podpre bolj usklajeno odločanje vodstva.
Blue Octopus does not replace technical cybersecurity controls, independent assessments or an organisation’s responsibility to meet applicable regulatory requirements. Explore the Blue Octopus modules to learn more about asset management, risk analysis and compliance support.Blue Octopus ne nadomešča tehničnih ukrepov kibernetske varnosti, neodvisnih presoj ali odgovornosti organizacije za izpolnjevanje veljavnih regulativnih zahtev. Oglejte si module Blue Octopus za več informacij o upravljanju sredstev, analizi tveganj in podpori pri zagotavljanju skladnosti.
From Fragmented Information to Better Risk DecisionsOd nepovezanih informacij do boljših odločitev o tveganjih
Building a risk-aware organisation requires more than maintaining separate asset inventories, risk registers and compliance documents. Instead, connecting these areas clarifies operational dependencies and supports better risk management decisions.Organizacija za učinkovito obvladovanje tveganj potrebuje več kot ločene popise sredstev, registre tveganj in dokumentacijo za skladnost. Povezovanje teh področij omogoča jasnejše razumevanje odvisnosti pri poslovanju in podpira boljše odločitve o tveganjih.
For businesses in Slovenia, an integrated approach can improve risk prioritisation, accountability and the management of relevant regulatory responsibilities.Podjetjem v Sloveniji lahko celovit pristop pomaga bolje določiti prednostna tveganja, razdeliti odgovornosti in izpolnjevati ustrezne regulativne obveznosti.
Discover Blue Octopus to explore how connected risk analysis, information asset management and compliance documentation can support your organisation.Spoznajte Blue Octopus in preverite, kako lahko povezane analize tveganj, upravljanje informacijskih sredstev in dokumentacija za skladnost podprejo vašo organizacijo.