


Digital asset risk management starts with the business applications, databases and cloud services that support essential operations. However, each digital resource can introduce security and operational risks. Without clear asset records and structured assessments, teams may struggle to identify which systems require the most attention.Obvladovanje tveganj digitalnih sredstev se začne s pregledom poslovnih aplikacij, podatkovnih zbirk in storitev v oblaku, ki podpirajo ključne dejavnosti organizacije. Vendar lahko vsak tak vir prinese varnostna in operativna tveganja. Brez urejenega popisa sredstev in strukturiranih ocen ekipe težko določijo, kateri sistemi potrebujejo največ pozornosti.
Digital asset risk management helps organisations understand potential threats, evaluate their business impact and prioritise mitigation measures. Software risk analysis forms an important part of this process by connecting technical weaknesses with operational consequences.Obvladovanje tveganj digitalnih sredstev pomaga organizacijam razumeti možne grožnje, oceniti njihov vpliv na poslovanje in določiti prednostne ukrepe. Pomemben del tega procesa je analiza tveganj programske opreme, ki tehnične ranljivosti povezuje s poslovnimi posledicami.
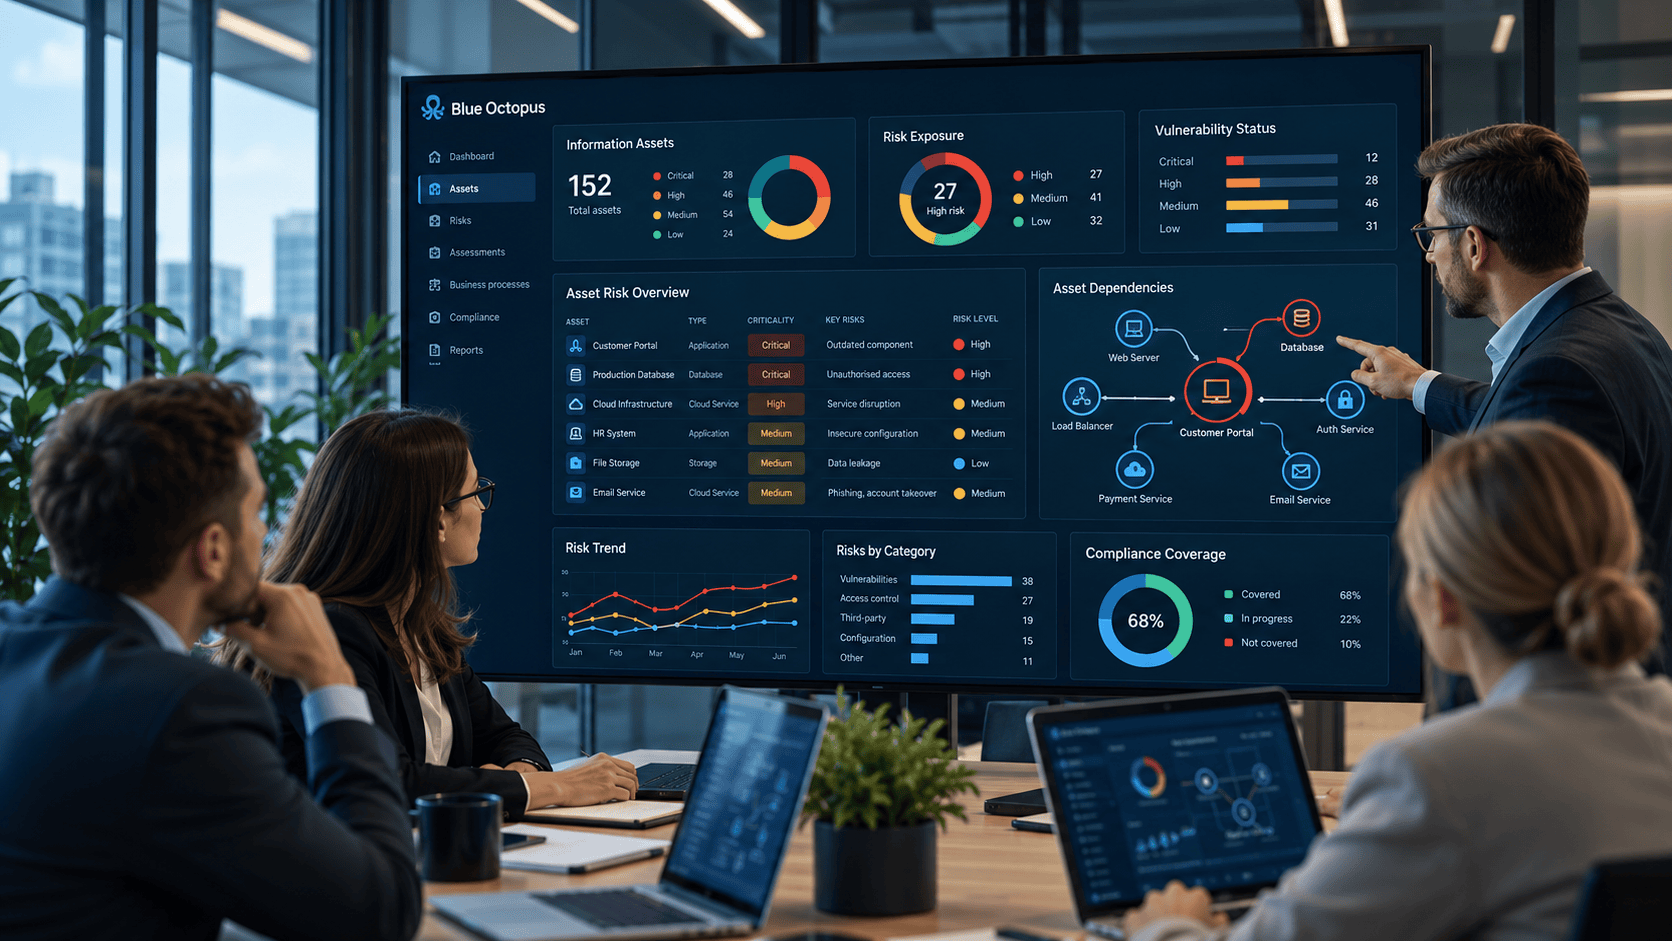
Platforms such as Blue Octopus support structured information asset management, risk assessments and related responsibilities.Platforme, kot je Blue Octopus, podpirajo strukturirano upravljanje informacijskih sredstev, ocenjevanje tveganj in jasno določanje odgovornosti.
Why Digital Asset Risk Management MattersZakaj je obvladovanje tveganj digitalnih sredstev pomembno
Organisations depend on numerous information assets, including applications, databases, cloud platforms and external services. These resources often share important dependencies. For example, several applications may rely on the same database or cloud provider.Organizacije se zanašajo na številna informacijska sredstva, med katerimi so aplikacije, podatkovne zbirke, oblačne platforme in zunanje storitve. Ti viri so pogosto medsebojno odvisni. Več aplikacij lahko na primer uporablja isto podatkovno zbirko ali istega ponudnika storitev v oblaku.
As digital environments grow, maintaining visibility becomes more challenging. Incomplete inventories, outdated information and unclear responsibilities can make it difficult to assess potential risks. Therefore, effective risk management begins with identifying important information assets, understanding their business purpose and assigning responsible owners.Z rastjo digitalnega okolja je vse težje ohranjati pregled nad sredstvi. Nepopolni popisi, zastareli podatki in nejasne odgovornosti otežujejo ocenjevanje tveganj. Zato se učinkovito obvladovanje tveganj začne s prepoznavanjem pomembnih informacijskih sredstev, razumevanjem njihove poslovne vloge in določitvijo odgovornih oseb.
Common Software Risks and Their Business ImpactPogosta tveganja programske opreme in njihov vpliv na poslovanje
Software systems can face different types of security and operational risks. Common examples include:Programski sistemi so izpostavljeni različnim varnostnim in operativnim tveganjem. Med pogostimi primeri so:
- Outdated software: Unsupported components may contain known security vulnerabilities.Zastarela programska oprema: Nepodprte komponente lahko vsebujejo znane varnostne ranljivosti.
- Insecure configurations: Incorrect settings can expose systems or sensitive information.Nevarne nastavitve: Napačne konfiguracije lahko izpostavijo sisteme ali občutljive informacije.
- Weak authentication: Inadequate access controls may increase the risk of unauthorised access.Šibko preverjanje pristnosti: Neustrezen nadzor dostopa lahko poveča tveganje nepooblaščenega dostopa.
- Third-party dependencies: Problems affecting external providers can disrupt important business services.Odvisnosti od zunanjih ponudnikov: Težave pri zunanjih ponudnikih lahko prekinejo pomembne poslovne storitve.
However, identifying a vulnerability does not automatically establish its business impact. For example, a weakness in an isolated test application may create less operational risk than a similar weakness affecting a customer-facing system. Consequently, organisations should assess technical findings in the context of asset criticality, exposure and existing security controls.Sama ugotovitev ranljivosti še ne pokaže njenega vpliva na poslovanje. Ranljivost v ločeni testni aplikaciji lahko na primer pomeni manjše operativno tveganje kot podobna ranljivost v sistemu, ki ga uporabljajo stranke. Zato morajo organizacije tehnične ugotovitve presojati glede na kritičnost sredstva, izpostavljenost in obstoječe varnostne ukrepe.
Prioritising Risks Across Digital AssetsDoločanje prednostnih tveganj pri digitalnih sredstvih
Not every software risk requires the same response. A structured assessment helps organisations determine which threats could significantly affect business activities. First, teams should identify the information assets involved and evaluate their importance. Next, they can consider the likelihood and potential impact of relevant risks.Vsa tveganja programske opreme ne zahtevajo enakega odziva. Strukturirana ocena pomaga ugotoviti, katere grožnje lahko pomembno vplivajo na poslovne dejavnosti. Ekipa najprej prepozna vključena informacijska sredstva in oceni njihovo pomembnost. Nato preuči verjetnost in možne posledice posameznih tveganj.
For example, an application processing sensitive customer information may need stronger safeguards. A system used for non-critical internal tasks may need fewer. Teams should also review existing controls before deciding whether additional measures are necessary.Aplikacija, ki obdeluje občutljive podatke strank, lahko na primer potrebuje strožje zaščitne ukrepe kot sistem za manj pomembna interna opravila. Pred odločitvijo o dodatnih ukrepih naj ekipa pregleda tudi že vzpostavljene kontrole.
Possible actions include updating vulnerable software, strengthening access controls or improving recovery arrangements. Each significant risk should have a responsible owner. After implementing mitigation measures, organisations should reassess the remaining risk. This approach helps management focus resources on the issues with the greatest potential consequences.Med možnimi ukrepi so posodobitev ranljive programske opreme, okrepitev nadzora dostopa in izboljšanje postopkov obnove. Vsako pomembno tveganje mora imeti določeno odgovorno osebo. Po izvedbi ukrepov mora organizacija ponovno oceniti preostalo tveganje. Tako lahko vodstvo sredstva usmeri v težave z največjimi možnimi posledicami.
Practical Example: Managing Software Risks in a Critical ApplicationPraktičen primer: obvladovanje tveganj v ključni aplikaciji
Consider a company that relies on a cloud application to process customer orders. The application stores important information and connects to an external database. During a technical security review, the team discovers a potentially vulnerable software component.Predstavljajmo si podjetje, ki za obdelavo naročil strank uporablja aplikacijo v oblaku. Aplikacija hrani pomembne informacije in je povezana z zunanjo podatkovno zbirko. Med tehničnim varnostnim pregledom ekipa odkrije programsko komponento z možno ranljivostjo.
Instead of immediately treating the finding as the organisation’s highest priority, the team evaluates its business context. First, it confirms whether the affected component is vulnerable in the company’s environment. Then, it considers the application’s criticality, exposure and existing safeguards.Namesto da bi ugotovitev takoj označila kot najpomembnejše tveganje v organizaciji, ekipa najprej preveri njen poslovni kontekst. Ugotovi, ali je komponenta v njihovem okolju dejansko ranljiva. Nato oceni kritičnost aplikacije, njeno izpostavljenost in obstoječe zaščitne ukrepe.
If the assessment identifies significant risk, management can prioritise mitigation, assign responsibility and document the decision. Finally, the team reviews the effectiveness of the implemented measures. This example shows how software risk analysis supports decisions when organisations connect technical findings with business impact.Če ocena pokaže pomembno tveganje, lahko vodstvo določi prednostne ukrepe, imenuje odgovorno osebo in dokumentira odločitev. Ekipa nato preveri učinkovitost izvedenih ukrepov. Primer pokaže, kako analiza tveganj programske opreme podpira odločanje s povezovanjem tehničnih ugotovitev in poslovnega vpliva.
Software Risk Management and ComplianceObvladovanje tveganj programske opreme in skladnost
Structured risk management also supports information security governance. ISO/IEC 27001 establishes a framework for assessing and treating information security risks.Strukturirano obvladovanje tveganj podpira tudi upravljanje informacijske varnosti. Standard ISO/IEC 27001 določa okvir za ocenjevanje in obravnavanje informacijskih varnostnih tveganj.
Likewise, Article 21 of the NIS2 Directive includes cybersecurity risk management measures covering information systems, asset management and vulnerability handling. In Slovenia, ZInfV-1 establishes related obligations for essential and important entities within its scope. Article 21 addresses security documentation, asset inventories and risk analysis, while Article 22 covers technical, operational and organisational security measures.Podobno 21. člen direktive NIS2 vključuje ukrepe za obvladovanje kibernetskih tveganj, ki zajemajo informacijske sisteme, upravljanje sredstev in obravnavanje ranljivosti. V Sloveniji ZInfV-1 določa povezane obveznosti za bistvene in pomembne subjekte, za katere zakon velja. Njegov 21. člen obravnava varnostno dokumentacijo, popis sredstev in analizo tveganj, 22. člen pa tehnične, operativne in organizacijske varnostne ukrepe.
However, regulatory requirements depend on the organisation’s activities and legal classification. Risk management software can support the organisation of assessments and documentation. Nevertheless, using a software platform does not automatically establish compliance.Vendar so regulativne zahteve odvisne od dejavnosti in pravne razvrstitve organizacije. Programska oprema za obvladovanje tveganj lahko pomaga urejati ocene in dokumentacijo. Sama uporaba platforme pa še ne pomeni skladnosti z zahtevami.
How Blue Octopus Supports Digital Asset Risk ManagementKako Blue Octopus podpira obvladovanje tveganj digitalnih sredstev
Blue Octopus provides a structured environment for managing information assets, business risks and supporting documentation. Its information asset register helps organisations maintain records of important applications, databases and other information resources. Teams can assign asset ownership, classify criticality and document relationships between resources.Blue Octopus zagotavlja strukturirano okolje za upravljanje informacijskih sredstev, poslovnih tveganj in povezane dokumentacije. Register informacijskih sredstev pomaga organizacijam voditi podatke o pomembnih aplikacijah, podatkovnih zbirkah in drugih informacijskih virih. Ekipe lahko določijo lastnike sredstev, ocenijo njihovo kritičnost in dokumentirajo povezave med viri.
The risk analysis functionality supports assessments based on likelihood and impact, including initial and residual risk evaluations. In addition, organisations can connect risks with relevant assets and processes, document mitigation measures and maintain clearer responsibilities. These capabilities support consistent risk management across departments.Funkcionalnost analize tveganj podpira ocenjevanje verjetnosti in vpliva, vključno z začetno oceno in oceno preostalega tveganja. Organizacije lahko poleg tega tveganja povežejo z ustreznimi sredstvi in procesi, dokumentirajo ukrepe za njihovo obvladovanje ter jasneje razdelijo odgovornosti. To pomaga pri doslednem obvladovanju tveganj med oddelki.
However, Blue Octopus does not automatically scan software for vulnerabilities or provide real-time network security monitoring. Organisations need specialised security tools to detect technical weaknesses.Blue Octopus pa ne izvaja samodejnega pregledovanja programske opreme za ranljivosti in ne omogoča sprotnega spremljanja omrežne varnosti. Za odkrivanje tehničnih pomanjkljivosti organizacije potrebujejo namenska varnostna orodja.
Explore the Blue Octopus modules to learn more about its capabilities.Več o funkcionalnostih najdete na strani moduli Blue Octopus.
Frequently asked questionsPogosta vprašanja
It is the process of identifying risks associated with digital resources, assessing their potential consequences and planning appropriate mitigation measures.Gre za proces prepoznavanja tveganj, povezanih z digitalnimi viri, ocenjevanja njihovih možnih posledic in načrtovanja ustreznih ukrepov za zmanjšanje tveganj.
Software risk analysis helps organisations evaluate threats affecting applications and systems. When teams consider business impact, they can prioritise risks more effectively.Analiza tveganj programske opreme pomaga organizacijam oceniti grožnje, ki vplivajo na aplikacije in sisteme. Z upoštevanjem poslovnega vpliva lahko ekipe učinkoviteje določajo prioritete.
Not necessarily. Technical vulnerability scanners detect specific weaknesses, while risk management platforms help organisations assess findings, document decisions and manage mitigation activities.Ne nujno. Namenska orodja za pregled ranljivosti odkrivajo tehnične pomanjkljivosti, platforme za obvladovanje tveganj pa pomagajo oceniti ugotovitve, dokumentirati odločitve in upravljati ukrepe.
Yes. Structured assessments and documentation can support information security requirements. However, compliance also depends on appropriate technical, operational and organisational measures.Da. Strukturirane ocene in dokumentacija lahko pomagajo pri izpolnjevanju zahtev informacijske varnosti. Vendar so za skladnost potrebni tudi ustrezni tehnični, operativni in organizacijski ukrepi.
Strengthening Digital Asset Risk ManagementKako izboljšati obvladovanje tveganj digitalnih sredstev
Effective digital asset risk management requires more than identifying software vulnerabilities. Organisations need accurate asset information, clear responsibilities and a consistent approach to evaluating business risks. By connecting software risk analysis with information asset management, teams can prioritise mitigation measures and make better security decisions.Učinkovito obvladovanje tveganj digitalnih sredstev zahteva več kot zgolj odkrivanje ranljivosti programske opreme. Organizacije potrebujejo točne podatke o sredstvih, jasne odgovornosti in dosleden način ocenjevanja poslovnih tveganj. Če analizo tveganj programske opreme povežejo z upravljanjem informacijskih sredstev, lahko bolje določijo prednostne ukrepe in sprejemajo premišljene varnostne odločitve.
Discover Blue Octopus to explore how structured information asset management and risk analysis can support your organisation.Spoznajte Blue Octopus in preverite, kako lahko strukturirano upravljanje informacijskih sredstev ter analiza tveganj podpreta vašo organizacijo.